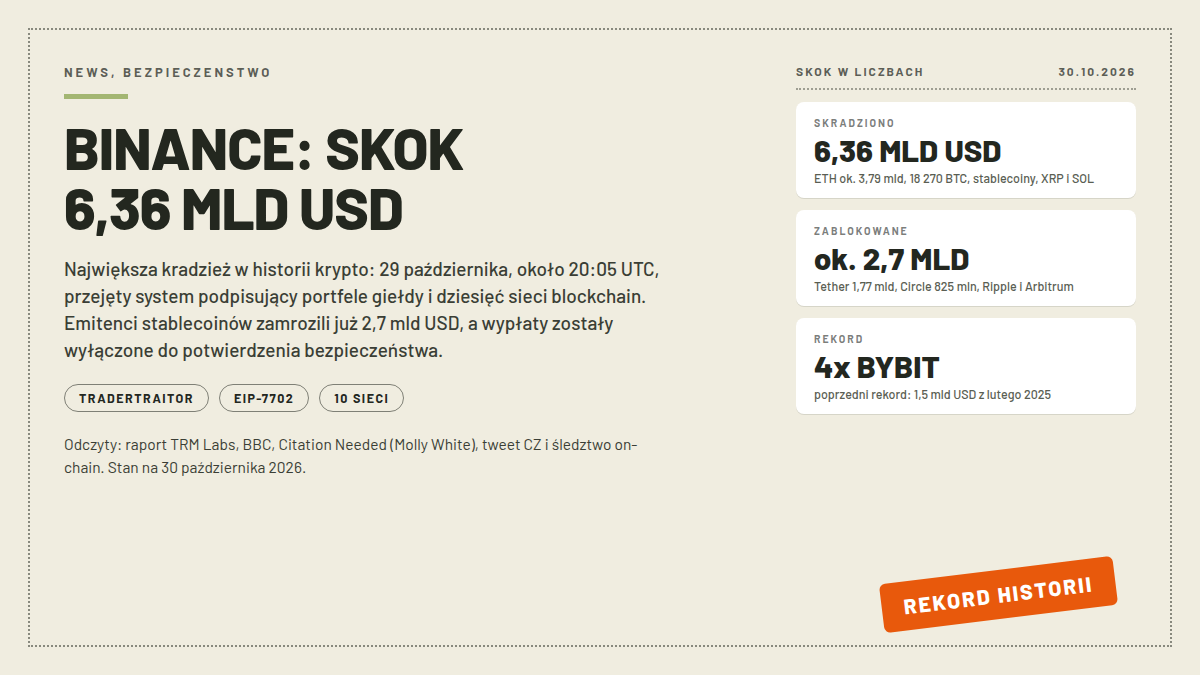
W czwartek 29 października 2026 około 20:05 UTC z gorących portfeli giełdy Binance zaczęły wychodzić transakcje, które w niecałą godzinę zmieniły rekord branży. Według raportu firmy TRM Labs z 30 października napastnik wyprowadził z dziesięciu sieci blockchain środki liczone po cenach z momentu kradzieży na około 6,36 mld USD. To ponad czterokrotność dotychczasowego rekordu, napadu na Bybit z lutego 2025, w którym ukradziono 1,5 mld USD. Binance potwierdza incydent, mówi o „największym skoku w historii” i obiecuje pokrycie wszystkich strat z własnych środków.
- Najważniejsze informacje
- Jak przejęto portfele giełdy
- Co ukradziono i gdzie
- Zamrożenia: 2,7 mld USD w godzinę
- TraderTraitor i poprzednie skoki
- Co z pieniędzmi użytkowników
- Co to znaczy dla użytkownika z Polski
- Najczęstsze pytania
Jeśli trzymasz kryptowaluty na giełdach, z tego tekstu dowiesz się trzech rzeczy: jak doszło do przejęcia środków, co z tego już odzyskano oraz co incydent oznacza dla zwykłego użytkownika, w tym wypłat z Binance, które zostały wyłączone do czasu potwierdzenia bezpieczeństwa środowiska.
Najważniejsze informacje
| Co | Szczegóły |
|---|---|
| Kiedy | 29.10.2026, pierwsza fala od 20:05 UTC, większość w około 20 minut |
| Ile | ok. 6,36 mld USD wg TRM Labs, dziesięć sieci blockchain |
| Kto | TraderTraitor, jednostka z Korei Płn.; pewna atrybucja TRM Labs i Chainalysis |
| Jak | Przejęty system podpisujący portfele giełdy; transakcja z 50 podpisami EIP-7702 |
| Zamrożono | ok. 2,7 mld USD: Tether 1,77 mld, Circle 825 mln, Ripple 40,5 mln, inne |
| Wypłaty | Wyłączone „do potwierdzenia bezpieczeństwa” (Yi He, współ-CEO Binance) |
| Pokrycie | Binance: „cover all losses”; fundusz SAFU ma ok. 1,3 mld USD |
Jak przejęto portfele giełdy
Najciekawszy i najbardziej pouczający element całej sprawy siedzi w szczegółach technicznych, które TRM Labs opisał w raporcie opublikowanym 30 października. O 20:20 UTC napastnik wysłał do gorącego portfela Binance na Ethereum jedną transakcję zawierającą pięćdziesiąt pre-podpisanych autoryzacji nowego typu EIP-7702, każdą z innym licznikiem nonce, żeby wyglądały jak zwykły ruch portfela. Jedna z nich zadziałała. Od tego momentu portfel giełdy miał wpisany kod kontrolowany wyłącznie przez atakującego.
Efekt był natychmiastowy. Po 3 minutach i 24 sekundach portfel został opróżniony ze 167 464 ETH i 63 tokenów, w tym 1,615 mld USDT. Delegacja okazała się trwała, więc kolejne „sweepy” szły falami o 20:41, 20:59, 21:04 i dalej, aż do 23:56 UTC. Na pozostałych sieciach nie było potrzeby takiej sprytnej konstrukcji: środki wychodziły zwykłymi, podpisanymi transferami, co według TRM Labs wskazuje, że atakujący przejął sam system podpisywania transakcji giełdy, a nie pojedynczy klucz. W raporcie czytamy wprost: „the most likely explanation is that the attacker gained the ability to make Binance’s hot wallet signing system sign transactions of its choosing across chains”.
Binance w pierwszych komunikatach szacowało przyczynę inaczej. W oficjalnym oświadczeniu, do którego linkuje Molly White na Citation Needed, giełda napisała, że „initial investigation suggests that the security incident may involve a compromised DevOps engineer’s laptop”, czyli że punktem wejścia mógł być skompromitowany laptop inżyniera, przez co napastnik „submit unauthorized withdrawal transactions”, złożył nieautoryzowane polecenia wypłat. Te dwie wersje się nie wykluczają: laptop to możliwe wejście, przejęty system podpisujący to mechanizm wyprowadzki. Wersji końcowej nie ma na dzień publikacji i piszę to wprost.
Dla czytelnika bez kryptowalutowego żargonu: EIP-7702 to funkcja Ethereum, która pozwala zwykłemu portfelowi na czas przyjąć kod programu, na przykład po to, żeby zautomatyzować opłaty czy pakować transakcje. W rękach atakującego ten sam mechanizm stał się jednoznacznym przekazaniem portfela. Jeden zły podpis i środki wychodzą, dopóki ktoś nie zauważy.
Co ukradziono i gdzie
Strata nie jest monolitem i to ważne dla oceny szans odzyskania. Największa część, około 3,79 mld USD, siedziała na Ethereum: 200 630 ETH plus 185 tokenów, w tym 1,875 mld USDT, 823 mln USDC i 88,5 mln RLUSD. Na Bitcoinie zniknęło 18 270 BTC, około 1,47 mld USD. Tron dał napastnikowi 612,7 mln USDT plus 46,4 mln TRX, XRP Ledger 233,46 mln XRP, Solana 970 500 SOL. Reszta, łącznie kilkadziesiąt milionów, rozproszyła się po Arbitrum, Optimism, Base, Avalanche i Polygon.
Dlaczego ta struktura ma znaczenie? Ponad 2,7 mld USD z kwoty to stablecoiny, a stablecoiny mają emitenta, który technicznie potrafi zablokować konkretny adres w kodzie tokena. Dokładnie to się stało w ciągu pierwszej godziny po skoku.
Zamrożenia: 2,7 mld USD w godzinę
Tether zamroził pierwsze środki o 21:01 UTC, 37 minut po głównym opróżnieniu portfela, i do momentu raportu zablokował łącznie około 1,77 mld USDT. Circle odpowiedział o 21:04, we współpracy z organami ścigania, i zamroził około 825 mln USDC, o czym jego szef Jeremy Allaire poinformował wprost. Ripple dodał 40,5 mln RLUSD o 22:01, a Yi He, współ-CEO Binance, podziękowała publicznie, że Ripple pomógł zatrzymać łącznie około 200 mln USD. World Liberty Financial, firma powiązana z rodziną prezydenta USA, zamroziła 27,8 mln własnego tokena USD1.
Najbardziej zaskakujący jest ruch Arbitrum: jego Security Council o 00:08 UTC wymusił transfery z portfela napastnika, przejmując 8 426 ETH i 74,6 mln ARB, około 30 mln USD. To pokazuje różnicę między środkami, które emitent może zablokować jednym przełącznikiem, a tymi na warstwach drugich z własnym mechanizmem zarządzania.
Napastnik nie siedział z założonymi rękami. Według TRM Labs sprzedał około 325 mln USDT przez UniswapX, dostając około 122 300 ETH po efektywnym kursie 2650 USD za ETH, przy rynku w okolicach 2300-2350, czyli ponad dziesięć procent na swoją korzyść. Wziął też pożyczki pod skradziony collateral w Aave i JustLend. Pomimo tego po odczycie 30.10 rano ma nadal ponad 420 000 ETH i 18 270 BTC, około 2,4 mld USD w aktywach, których żaden emitent nie zamrozi.
Sam giełdowy kurs zareagował jeszcze przed oficjalnym potwierdzeniem: Bitcoin spadł o ponad 4%, Ethereum i Solana ostro w dół, a Aave zawiesił część rynków, żeby nikt nie złożył skradzionych środków jako zabezpieczenia pożyczek.
TraderTraitor i poprzednie skoki
Dwie niezależne firmy analityczne, TRM Labs i Chainalysis, przypisują incydent grupie TraderTraitor z Korei Północnej, obie z deklarowaną wysoką pewnością. To ta sama jednostka, która według FBI stoi za napadem na Bybit z lutego 2025 oraz za atakiem na KelpDAO w kwietniu 2026. Raport TRM Labs wymienia wspólne cechy: małe wypłaty z miksera Tornado Cash na finansowanie operacji, budowanie infrastruktury dzień wcześniej i wykonanie z góry podpisanych transakcji jednym wybuchem.
Ari Redbord, szef polityki w TRM Labs, nazwał w komentarzu dla BBC ten skok „watershed moment”. Ma rację: kradzież 6,36 mld USD z jednej giełdy to kwota rzędu budżetów małych państw, wypłacona z infrastruktury, która uchodziła za wzorcową. Binance, założona w 2017, ma ponad 300 mln zarejestrowanych użytkowników i deklarowała w 2024 ponad 160 mld USD pod zarządem.
Wtórną ironię całej sprawy zauważyła Molly White: Changpeng Zhao, założyciel Binance, prawnie wykluczony z aktywnej roli w firmie i ułaskawiony przez prezydenta Trumpa rok wcześniej, niecałą godzinę po włamaniu tweetował „User funds are safe!”, a chwilę później „Loss might be a bit higher than [$1 billion], but will cover”. Pierwsza z tych obietnic starczyła na krótko, druga jest teraz najważniejszym zdaniem całego incydentu.
Co z pieniędzmi użytkowników
Tu stan na 30.10 jest taki: Binance wyłączyło wypłaty. Yi He napisała wprost: „Safety first: withdrawals are currently disabled until the environment is confirmed to be secure”. Giełda obiecała pokrycie wszystkich strat z własnych środków, a BBC cytuje komunikat o ścisłej współpracy z organami ścigania. Fundusz SAFU, kryzysowy bufor giełdy, ma według wyliczeń White około 1,3 mld USD, czyli czterokrotnie za mało na pokrycie straty; reszta pójdzie z bilansu firmy.
Binance.US, amerykańska spółka-córka, oświadczyła, że jej platforma nie jest dotknięta. Coinbase nie zgłasza incydentu.
Co to znaczy dla użytkownika z Polski
Pytanie z autouzupełniania „czy binance jest bezpieczny” dostało dziś nową odpowiedź, i nie jest ona binarna. Środki klientów formalnie mają być pokryte przez giełdę, ale trzymając kryptowaluty na giełdzie zawsze akceptujesz ryzyko kontrahenta: twoje saldo to zapis w bazie danych firmy, nie klucz prywatny w twojej kieszeni. Ten skok jest największym w historii dowodem, że to ryzyko jest realne nawet u największych.
Druga sprawa jest przewidywalna i warto ją napisać zanim się wydarzy: po każdym takim incydencie rusza fala phishingu. Oczekuj wiadomości od „wsparcia Binance”, „zwrotu strat”, „weryfikacji konta”, w tym przez komunikatory i media społecznościowe. Prawdziwe wsparcie giełdy nigdy nie prosi o hasło ani o prywatny klucz. Jeśli masz włączone uwierzytelnianie dwuskładnikowe przez SMS, przenieś je na aplikację; jeśli korzystasz z listy dozwolonych adresów wypłat, sprawdź, czy jest nietknięta.
Trzecia: środki, które chcesz trzymać latami, mają swoje miejsce w zimnym portfelu, czyli offline. Właśnie dlatego w tekście o wyzwaniu kradzieży bitcoinów pisałem, że sam fakt trzymania klucza przy sobie zmienia model ryzyka: nikt nie zamrozi ci portfela w ciągu godziny, ale też nikt nie zwróci straty, jeśli sam go podpiszesz źle.
Czy wypłaty wrócą w całości i kiedy, nie wiadomo na dzień publikacji. Zapisuję ten wątek i wrócę do niego w aktualizacji, gdy Binance opublikuje pełny raport z dochodzenia.
Najczęstsze pytania
Czy Binance jest bezpieczny po hacku?
Po incydencie z 29 października 2026 giełda wyłączyła wypłaty do potwierdzenia bezpieczeństwa środowiska i obiecała pokrycie wszystkich strat klientów z własnych środków. Fundusz kryzysowy SAFU ma około 1,3 mld USD, więc reszta pójdzie z bilansu firmy. Trzymanie środków na giełdzie to zawsze akceptacja ryzyka kontrahenta, niezależnie od jej wielkości.
Czy wypłaty z Binance działają?
Na dzień publikacji nie. Współ-CEO Binance Yi He poinformowała 29 października, że wypłaty są wyłączone „until the environment is confirmed to be secure”. Amerykańska platforma Binance.US oświadczyła, że incydent jej nie dotyczy.
Czy to był największy skok w historii krypto?
Tak, jeśli kwota się potwierdzi. TRM Labs szacuje stratę na około 6,36 mld USD, co czterokrotnie przebija napad na Bybit z lutego 2025 (1,5 mld USD) i wielokrotnie wcześniejsze rekordy. Około 2,7 mld USD zamrożono w pierwszych godzinach u emitentów stablecoinów.
Co zrobić, jeśli mam środki na giełdzie?
Nie podejmuj pochopnych działań podczas wyłączonych wypłat. Zabezpiecz konto mocnym uwierzytelnianiem dwuskładnikowym, sprawdzaj listę dozwolonych adresów i ignoruj wszelkie niechciane wiadomości od „wsparcia”, bo po takim skoku phishing jest pewny. Dla trzymań długoterminowych rozważ zimny portfel offline. To nie jest porada inwestycyjna, tylko opis standardowych praktyk bezpieczeństwa.
Źródła
- [TRM Labs: North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History](https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history) (raport, odczyt 30.10.2026)
- [BBC: Crypto giant Binance hit by hack suspected to be largest in history](https://www.bbc.com/news/articles/cwg7xp8kx4v5o) (30.10.2026)
- [Molly White, Citation Needed: North Korea gets away with $3 billion from Binance](https://www.citationneeded.news/binance-theft/) (29.10.2026, aktualizacje 30.10 1:17 UTC)
- [Tweet Changpenga Zhao o incydencie](https://x.com/cz_binance/status/2115915423174853077) (29.10.2026)
- [BBC: ułaskawienie Changpenga Zhao przez prezydenta USA](https://www.bbc.com/news/articles/cly1qrl9l1qo) (październik 2025)
- [Hacker News: dyskusja o skoku, 1061 punktów](https://news.ycombinator.com/item?id=50296470) (29-30.10.2026)