Wpis na royfish.dev przywitał mnie słowami „From now on I’ll call you: Snappy Walrus”. Strona wyliczyła pseudonim z parametrów mojej przeglądarki i obiecuje, że będzie on ten sam po wyczyszczeniu cookies, po odświeżeniu i po podłączeniu VPN-a. W sobotę 11 października ten tekst trafił na Hacker News i w dwa dni dobił do ponad 570 punktów oraz 276 komentarzy, bo dotyka nerwu: cookie da się skasować, a odcisk palca przeglądarki nie ma przycisku „usuń”. Poniżej jest mechanizm, prawo obowiązujące u nas, wynik testu trzech przeglądarek na teście EFF i rozliczenie tego, co pomaga naprawdę, a co tylko brzmi.
Spis treści:
- Czym jest fingerprinting, czyli odcisk palca twojej przeglądarki
- Dlaczego fingerprinting wygrał z cookies: siedem lat Google w pięciu datach
- Czy fingerprinting jest legalny w Polsce
- Jak sprawdzić swój odcisk palca: test trzech przeglądarek
- Co realnie pomaga, a co tylko brzmi
- Źródła
Czym jest fingerprinting, czyli odcisk palca twojej przeglądarki
Fingerprinting to śledzenie bez zapisywania czegokolwiek na twoim urządzeniu. Serwis nie przekazuje ci pliku, który zostałby na dysku do znalezienia i skasowania. Zamiast tego mierzy, jak twoja przeglądarka wykonuje polecenia, i z odpowiedzi składa identyfikator. Autor eseju składa swój pseudonim z pięciu grup sygnałów:
- ton przepuszczony przez kompresor audio; najdrobniejsze różnice arytmetyki zmiennoprzecinkowej zdradzają sprzęt,
- karta graficzna odczytana przez WebGL wraz z renderem trójkąta,
- obrazek rysowany na canvasie: tekst, emoji i gradient; wygląd krawędzi zależy od systemu, karty i fontów,
- strefa czasowa i język; VPN zmienia twoje IP, ale nie przestawia zegara w systemie,
- navigator: liczba rdzeni procesora, wielkość pamięci, język interfejsu.
Te wszystkie wartości idą do funkcji skrótu SHA-256 i wychodzi z nich pseudonim w stylu Snappy Walrus.
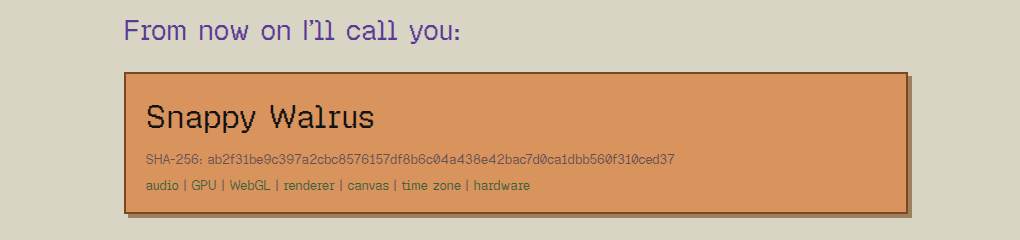
Autor uczciwie pisze w przypisie, że wystarczy zmiana jednego składnika, a hash przestaje się zgadzać; profesjonalne systemy śledzące potrafią jednak utrzymać identyfikację, nawet gdy pojedyncze pomiary płyną. Odcisk nie musi być też unikalny na skalę świata. Wystarczy, że odróżni cię od innych gości jednego serwisu.
Skala jest łatwa do policzenia. Płeć to jeden bit informacji. Wskazanie jednej osoby wśród miliona to około 20 bitów. Klasyczny pomiar Latanyi Sweeney z 2000 roku wykazał, że same kod pocztowy, płeć i data urodzenia jednoznacznie wskazywały 87% Amerykanów, 216 milionów z 248 milionów. Na nasz temat przekłada się to prosto: serwis nie potrzebuje nazwiska, bo kilkanaście bitów z przeglądarki plus jedno dane podane gdzieś przy rejestracji załatwia sprawę. Fingerprinting to zresztą bierna forma rozpoznawania maszyny; jej czynną wersją jest atestacja, przy której urządzenie potwierdza tożsamość wprost, i o jej pułapkach pisaliśmy szerzej przy passkeys.
Dlaczego fingerprinting wygrał z cookies: siedem lat Google w pięciu datach
Tę historię najlepiej opowiedzieć datami, bo występuje w niej jeden bohater. Dwudziestego drugiego sierpnia 2019 roku Justin Schuh, szef inżynierii Chrome, ogłaszał inicjatywę Privacy Sandbox i pisał wprost: blokowanie cookies na dużą skalę „osłabia prywatność ludzi, zachęcając do nieprzejrzystych technik, takich jak fingerprinting”, a sam fingerprinting „wypacza wybór użytkownika i jest błędem”. Czternastego stycznia 2020 ta sama firma obiecała wycofać cookies stron trzecich z Chrome w dwa lata.
Dalej poszło inaczej. Dwudziestego drugiego lipca 2024 roku Anthony Chavez ogłosił, że z jednostronnej kasacji rezygnuje: Chrome zamiast tego dostanie „nowe doświadczenie”, w którym użytkownik sam wybierze, co z cookies stron trzecich. W grudniu 2024 roku, równolegle z tą narracją, Google wyciszyło zmianę własnych polityk reklamowych: od 16 lutego 2025 fingerprinting urządzeń jest dopuszczony w produktach reklamowych koncernu. Brytyjski urząd ICO nazwał tę decyzję „nieodpowiedzialną” i w tym samym miesiącu opublikował szkic wytycznych o technologiach śledzących, a w styczniu 2025 zapowiedział przegląd praktyk związanych z cookies w tysiącu największych stron w Wielkiej Brytanii. Dwudziestego drugiego kwietnia 2025 Chavez doprecyzował, że osobnego okna pytającego o cookies nie będzie, wybór zostaje w ustawieniach, a w trybie incognito pojawi się ochrona adresu IP w trzecim kwartale roku.
Deklaracja z 2019 i polityka z 2025 pochodzą od tej samej firmy. Tymczasem Chrome trzyma 66,36% rynku przeglądarek według StatCounter za wrzesień 2026, więc ta polityka w praktyce ustawia standard dla większości sieci.
Czy fingerprinting jest legalny w Polsce
Jest, ale wyłącznie po zgodzie, i to nie jest nowa reguła. Grupa robocza z art. 29 już w opinii 9/2014 uznała, że fingerprinting podlega art. 5(3) dyrektywy ePrivacy, czyli tej samej podstawie co cookies. Europejska Rada Ochrony Danych w wytycznych 2/2023, wydanych w wersji finalnej 16 października 2024 roku, potwierdziła, że chodzi też o współczesne techniki, łącznie z identyfikacją urządzenia po parametrach. W Polsce ramę tę stosuje UODO, więc marketingowe profilowanie z użyciem odcisku palca bez ważnej zgody jest u nas po prostu nielegalne, tak jak nielegalne są cookies reklamowe bez banera.
Zgoda dotyczy zresztą śledzenia, a nie konkretnego pliku na dysku. Cookie potrzebne do logowania nie potrzebuje żadnego banera, a baner, którego nikt nie lubi, był od zawsze o profilowaniu, nieważne jakim mechanizmem. ICO w swoich wytycznych doprecyzowało, że odrzucenie ma być równie łatwe jak wyrażenie zgody, a podmioty korzystające z danych mają być wymienione z nazwy, zamiast kryć się za słowem „partnerzy”. Egzekwowanie to osobny rozdział i tu po stronie użytkownika zostaje głównie skarga, ale sam stan prawny jest jasny.
Jak sprawdzić swój odcisk palca: test trzech przeglądarek
Cover Your Tracks od Electronic Frontier Foundation to następca Panopticlicka, jednego z pierwszych publicznych testów fingerprintu. Wejście, duży przycisk, pół minuty oczekiwania i dostajesz ocenę widoczności plus rozbicie na składowe z bitami. Dwunastego października 2026 przepuściliśmy przez niego trzy konfiguracje na tym samym komputerze: Chrome 155 z czystym profilem, Firefox 155 na ustawieniach domyślnych (poziom „Standardowy”) i Firefoksa z poziomem „Ścisła”. Bez rozszerzeń, bez grzebania w ustawieniach poza samym poziomem ochrony.
| Metryka | Chrome 155 | Firefox 155 |
|---|---|---|
| Niewidzialne trackery | nie blokuje | Częściowo; na Ścisłej: tak |
| Canvas | 11,4 bita | 0,92 bita |
| Fonty | 11,2 bita | 14,4; na Ścisłej: 6,85 |
| Ocena EFF | prawie unikalny, 17,47 bita | prawie unikalny, 17,47 bita |
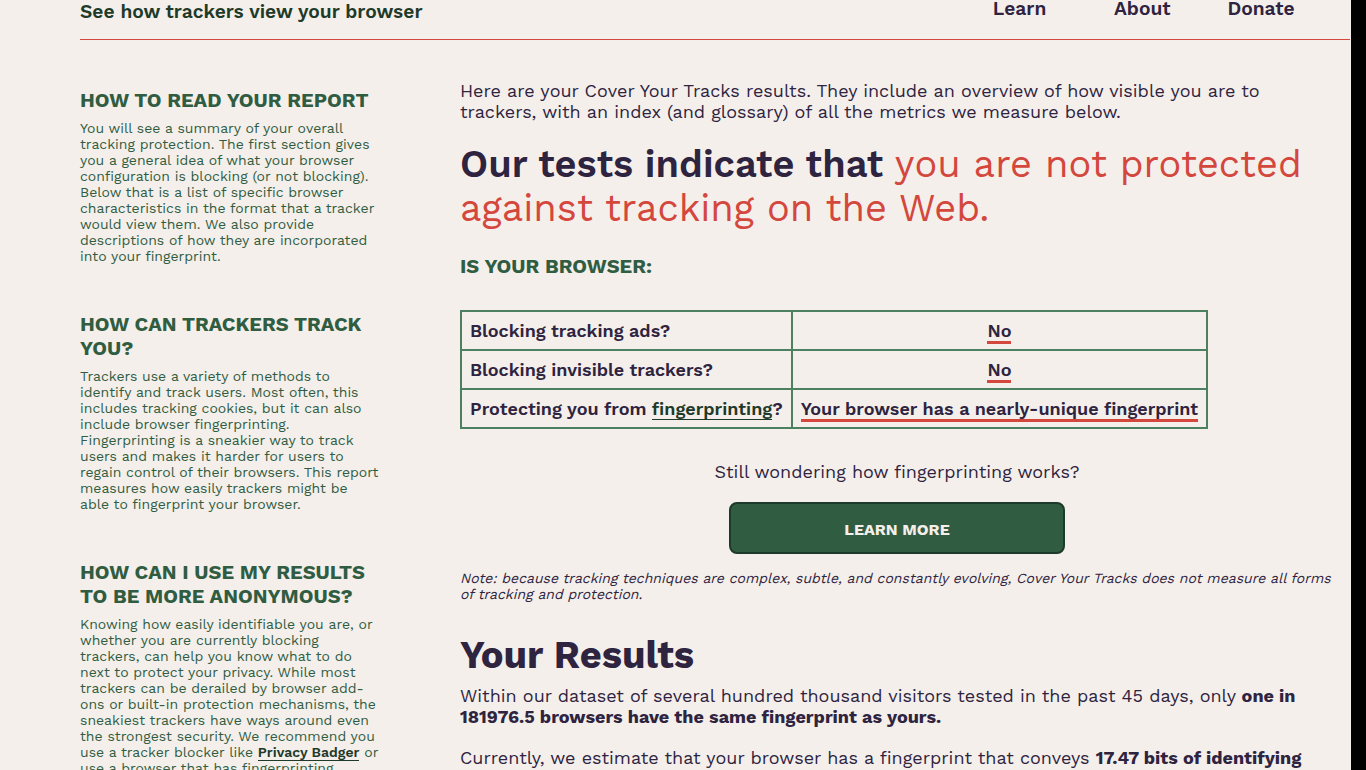
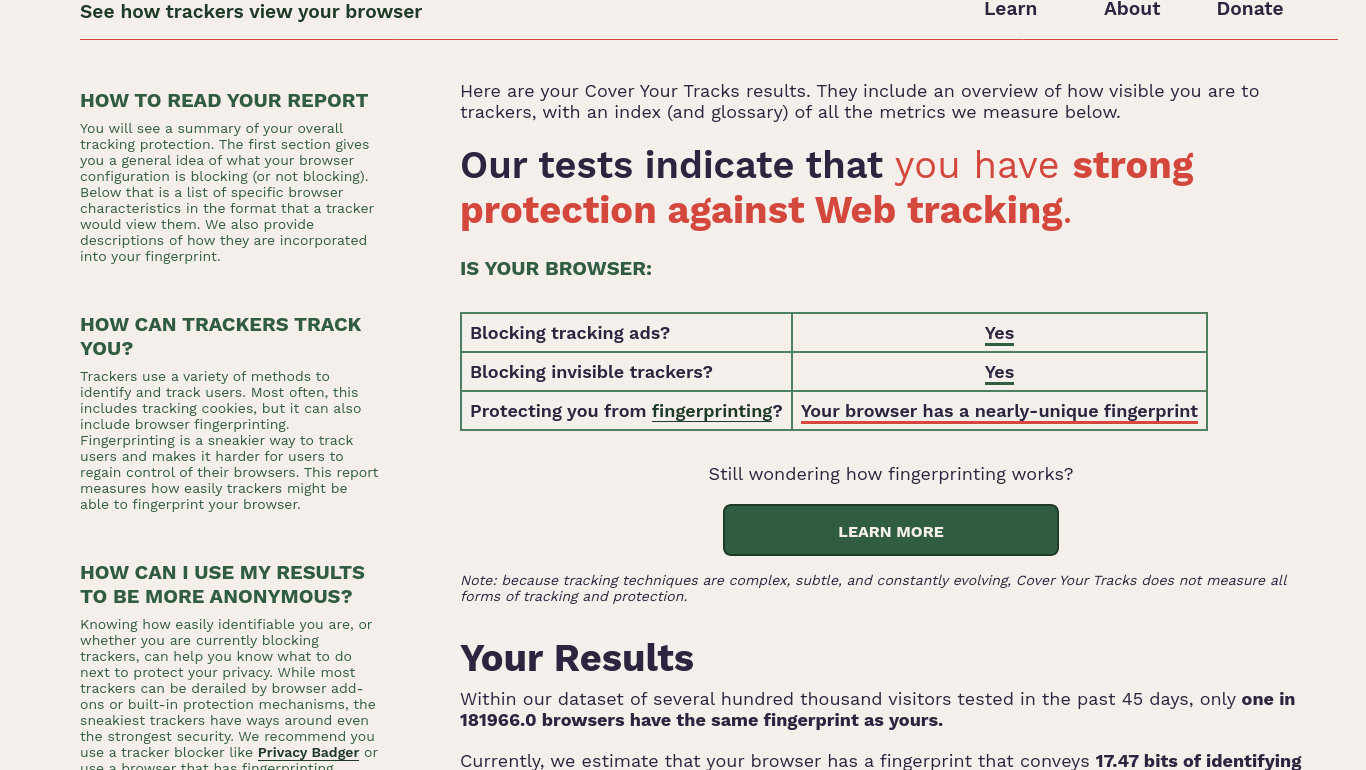
Najbardziej pouczający jest wiersz ostatni. Wszystkie trzy konfiguracje dostały tę samą ocenę: fingerprint „prawie unikalny”, szacunkowo 17,47 bita, jeden na około 182 tysiące przeglądarek w bazie EFF. Nasza maszyna testowa z Linuksem i konkretną kartą graficzną jest sama w sobie rzadkością w tłumie, więc rzadkość dziedziczy każda przeglądarka, którą na niej postawimy. Na zwykłym Windows liczby będą inne, choć podejrzewam, że układ sił zostanie.
Różnice siedzą w komponentach. Canvas w Chrome nosi 11,4 bita informacji, w Firefoksie 0,92, i to w obu poziomach ochrony: Firefox od wersji 151 losuje część odpowiedzi już na poziomie Standardowym, a Mozilla w informacjach o tym wydaniu szacuje, że ograniczyło to liczbę jednoznacznie identyfikowalnych użytkowników średnio o 14%, na macOS o 49%. Fonty zachowują się odwrotnie niż bym czekał: na poziomie Standardowym oddają 14,4 bita, więcej niż canvas w Chrome, a dopiero poziom Ścisła ucina je do 6,85. Druga lekcja z tej samej tabeli: Firefoksy ze skrajnie różnymi wynikami blokowania trackerów dostały identyczną ocenę fingerprintu. Blokowanie śledzenia i maskowanie odcisku to dwa osobne mechanizmy i jedno nie zastępuje drugiego.
Na marginesie: między przebiegami zmieniliśmy rozmiar okna i ocena spłynęła z „unikalny” na „prawie unikalny”, jeden na 182 tysiące zamiast jeden na 364 tysiące. Hash jest kruchy, jak pisze autor eseju, ale składa się na niego kilka stabilnych składników, więc profesjonalny tracker potrafi złożyć tożsamość od nowa.
Jak to czytać uczciwie: baza EFF to krocząca próbka ostatnich 45 dni, nie spis sieci, więc wynik zależy od tego, kto się testował przed tobą. Nasze trzy przebiegi były bezgłowe, bez okna i rozszerzeń, na jednej maszynie z Linuksem, więc nie traktuj ich jako symulacji typowego czytelnika. EFF zaznacza też wprost, że nie mierzy wszystkich form śledzenia i ochrony.
Co realnie pomaga, a co tylko brzmi
Firefox ma to najlepiej zrobione spośród przeglądarek na codzienne użytkowanie: poziom Standardowy od wersji 151 już losuje canvas, a Ścisła dokłada ograniczenie fontów i pełne blokowanie trackerów, znajdziesz go w Ustawieniach, w sekcji Prywatność i bezpieczeństwo. Cena jest taka, że pojedyncze strony będą się dziwnie zachowywać i trzeba wtedy wyjątkowo przełączyć poziom dla jednej witryny. Brave idzie inną drogą: wstawia szum do odpowiedzi API, żeby odcisk był nieprzewidywalny. Tor i Mullvad Browser czynią wszystkich jednakowymi, co jest najbliższe radykalnemu rozwiązaniu, ale na co dzień oznacza poświęcenie wygody i częste pytania o captchę. Rozszerzenia w stylu JShelter przerywają wywołania API od środka; psują przy tym strony i, jak zauważa autor eseju, rzadka konfiguracja jest sama w sobie identyfikatorem, więc walka z odciskiem rozszerzeniem potrafi przynieść odwrotny skutek.
VPN nic tu nie daje, bo zmienia adres IP, a nie strefę czasową, rozdzielczość ekranu ani kartę graficzną. Tryb incognito czyści cookies i historię, o odcisku palca nie dotyka niczego. Sensownie jest też patrzeć na całość proporcjonalnie: komentarze branżowe pod esejem zwracają uwagę, że komercyjne usługi fingerprintowe w dalszym ciągu opierają się w dużej mierze na adresie IP, a trwałą identyfikację i tak łączą ze stabilnymi punktami typu adres e-mail albo numer telefonu, które sam im dajesz przy rejestracji. Fingerprint nie musi żyć latami, żeby szkodzić, bo dane z wielu serwisów da się składać w jeden profil po fakcie, a jak daleko takie zbieranie sięga w świecie AI, opisywaliśmy przy okazji ciasteczka __obi. Wybór przeglądarki obniża koszt takiego składania, nie likwiduje go.
Więc zostaje baner. Ten sam, którego klikasz na oślep, dotyczył od początku tego śledzenia, nie plików na dysku, a deklaracja Google z 2019 roku, że fingerprinting „wypacza wybór użytkownika i jest błędem”, wisi w archiwum do dziś. Jeśli masz trzy minuty, wejdź na coveryourtracks.eff.org i zobacz, jaki pseudonim dostała twoja przeglądarka.
Źródła
- Esej „Fingerprints are the new cookies”, royfish.dev, październik 2026
- Dyskusja na Hacker News, 575 punktów, 276 komentarzy, 11.10.2026
- Justin Schuh, „Building a more private web”, blog.google, 22.08.2019
- The Verge: Google obiecuje wycofać cookies stron trzecich „within two years”, 14.01.2020
- Anthony Chavez: rezygnacja z kasacji cookies, Privacy Sandbox, 22.07.2024
- DLA Piper Privacy Matters: zmiana polityk Google (od 16.02.2025) i reakcja ICO, styczeń 2025
- Anthony Chavez: bez osobnego pytania o cookies, ochrona IP w incognito, 22.04.2025
- EDPB, Guidelines 2/2023 o zakresie technicznym art. 5(3) ePrivacy, wersja finalna 16.10.2024 (wraz z opinią WP29 9/2014)
- EFF, Cover Your Tracks: test fingerprintu i metodologia
- Mozilla, Firefox 151.0 release notes: wzmocnienie ochrony w ETP Standard (~14% mniej identyfikowalnych, macOS ~49%)
- Latanya Sweeney, „Simple Demographics Often Identify People Uniquely”, 2000 (87% Amerykanów)
- StatCounter, Browser Market Share Worldwide, wrzesień 2026 (Chrome 66,36%)