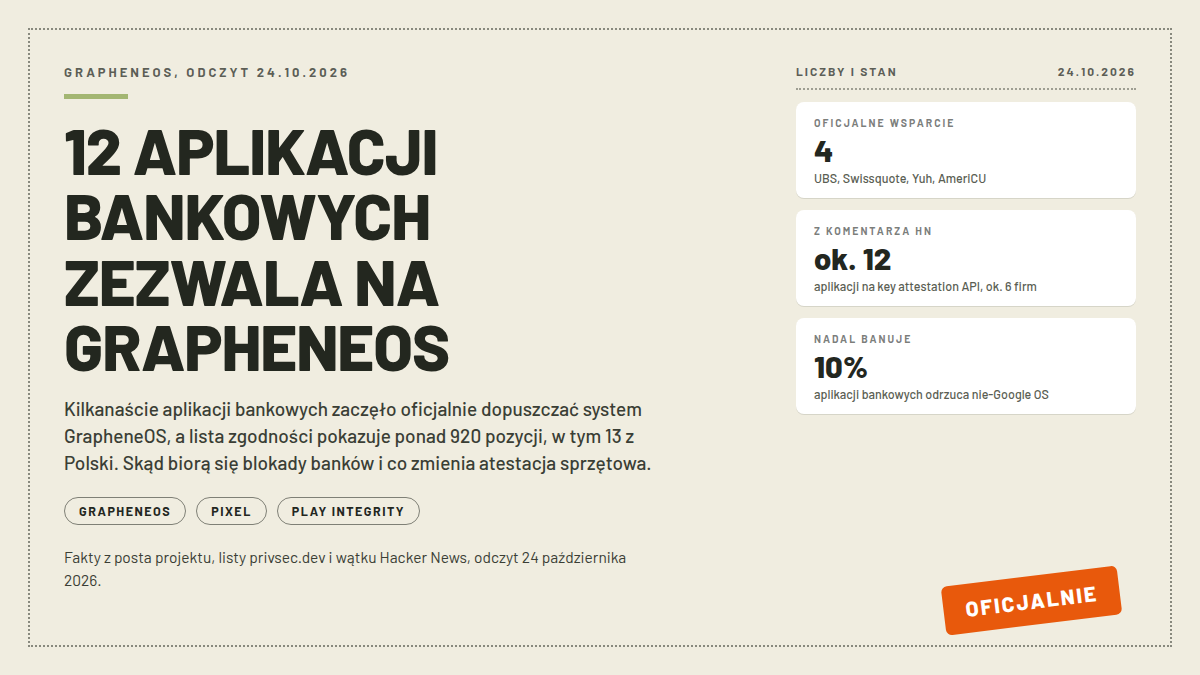
23 października 2026 o 21:36 UTC projekt GrapheneOS opublikował na Mastodonie krótką notkę, która na Hacker News do wieczora 24 października zbiera 603 punkty (odczyt z API Algolii 24.10 wieczorem). Brzmiała ona zaskakująco spokojnie jak na taki efekt: większość aplikacji bankowych działa na GrapheneOS, część wymaga ręcznego włączenia trybu kompatybilności, około 10 procent jest niedostępnych, bo banuje systemy niezatwierdzone przez Google, a kilkanaście aplikacji zaczęło GrapheneOS oficjalnie dopuszczać. To druga strona medalu jest tu nowością. Od lat opowiadało się o bankach, które alternatywne systemy wykopują, a nie o takich, które zaczynają je wpuszczać świadomie.
Osobno prowadzona lista zgodności (utrzymuje ją społeczność wokół PrivSec.dev, ostatnia aktualizacja 20 października 2026) pokazuje dziś ponad 920 pozycji aplikacji bankowych i finansowych, a cztery z nich mają wprost adnotację, że oficjalnie wspierają albo białolistowały GrapheneOS przez sprzętowe API atestacji. W komentarzu pod wątkiem HN oficjalne konto projektu podaje liczbę źródłową: przynajmniej około 6 firm i około 12 aplikacji przekonano, by przez Android key attestation API pozwalały na GrapheneOS. Rozbieżność między „kilkanaście” a czterema pozycjami na liście nie jest spiskiem: lista rośnie z wolnych zgłoszeń użytkowników, a adnotacje dopisują wolniej niż zmienia się stan faktyczny.
- Najważniejsze informacje
- Dlaczego banki w ogóle blokują alternatywne systemy
- Co mówi lista zgodności i gdzie są te oficjalne wpuszczenia
- Co to oznacza dla polskiego użytkownika
- Co mówią użytkownicy z Hacker News
- Najczęstsze pytania
Jeśli używasz aplikacji bankowej na telefonie z GrapheneOS, ten tekst porządkuje, co dokładnie się zmieniło, dlaczego banki w ogóle to blokują i jak wygląda sytuacja polskich aplikacji. Temat łączy się z tym, co opisywałem przy blokadzie aplikacji na Androidzie, tylko tu gra toczy się o certyfikację systemu, nie o wiek aplikacji.
Najważniejsze informacje
| Co | Szczegóły |
|---|---|
| Co się stało | Post GrapheneOS 23.10.2026 o 21:36 UTC: kilkanaście aplikacji bankowych zaczęło oficjalnie dopuszczać GrapheneOS |
| Liczby projektu | ok. 6 firm, ok. 12 aplikacji na Android key attestation API (komentarz GrapheneOS w wątku HN, 24.10) |
| Lista zgodności | privsec.dev, ponad 920 pozycji, aktualizacja 20.10.2026, prowadzona crowd-sourced |
| Adnotacje oficjalnego wsparcia | 4 aplikacje: UBS & UBS key4, Swissquote, Yuh (Szwajcaria), AmeriCU Credit Union (USA) |
| Stan dostępu | większość aplikacji bankowych działa; ok. 10% banuje nie-Google-owy OS; część wymaga trybu kompatybilności per-app |
| Sprzęt | oficjalnie wspierane urządzenia Pixel; instalacja odblokowuje bootloader |
| Polska | 13 polskich aplikacji na liście zgodności (IKO, mBank PL, Moje ING, PeoPay i inne), zgłoszenia użytkowników, nie deklaracje banków |
Dlaczego banki w ogóle blokują alternatywne systemy
Mechanizm blokady nie polega na pytaniu o to, czy telefon ma root. Aplikacja pyta infrastrukturę Google o atestację: czy system uruchomiony na tym urządzeniu jest certyfikowanym Androidem o znanej sygnaturze. Oficjalny poradnik GrapheneOS opisuje to jasno: system przechodzi sprawdzenie basicIntegrity, ale nie jest certyfikowany przez Google, więc wypada na ctsProfileMatch. Stare, programowe atestacje dało się podszewać, co GrapheneOS świadomie robić nie chce, bo takie obejścia pękają przy każdej poprawce po stronie Google. Urządzenia startujące z Androidem 8 wzwyż mają atestację sprzętową, której nie obejdzie się bez wycieku kluczy albo poważnej dziury, i to ona jest dziś filarem, o który banki opierają blokady.
Ciekawszy jest kontekst regulacyjny, który wychodzi z komentarza projektu w wątku HN. Wiele aplikacji bankowych ma wymóg sprawdzania integralności urządzenia i aplikacji wpisany w normy branżowe albo regulacje, a Unia Europejska zdefiniowała kilka takich standardów, które początkowo wskazywały wprost Apple App Attest API i Google Play Integrity API jako sposoby weryfikacji. GrapheneOS przekonało twórców norm do usunięcia referencji do konkretnych API firm Apple i Google, ale nie udało się doprowadzić do zapisu wymagającego dopuszczania dowolnego systemu spełniającego te wymagania. Czyli: norma mówi „sprawdź integralność”, a jak ktoś sprawdzi, już nikogo nie obchodzi, że na liście dopuszczonych systemów są dokładnie dwa.
Tu trzeba rozdzielić dwie rzeczy, które dyskusje mieszają. GrapheneOS nie jest zrootowanym telefonem. Projekt konsekwentnie odmawia aplikacjom dostępu do roota, a same uprawnienia administratora trzyma w wąskim zestawie procesów pod kontrolą SELinuksa. Z punktu widzenia banku różnica jest fundamentalna: zrootowany telefon może zrobić z aplikacją wszystko, a GrapheneOS to całość systemu z własnymi sygnaturami startowymi, którą da się bezpiecznie dopuścić przez atestację kluczy. Dlatego w ogóle istnieje ścieżka „oficjalnie dopuść”, o której jest ten tekst.
Co mówi lista zgodności i gdzie są te oficjalne wpuszczenia
Lista privsec.dev działa jak baza zgłoszeń: użytkownik testuje aplikację, wypełnia raport, wpis ląduje w tabeli z adnotacjami. Ponad 920 pozycji to nie jest lista „wszystkiego, co działa”, tylko tego, co ktoś przetestował i zgłosił, a społeczność zweryfikowała. Strona oficjalnego GrapheneOS przyznaje zresztą wprost, że to wysiłek osób trzecich i projekt nie daje gwarancji co do aktualności listy.
Adnotacji o oficjalnym wsparciu jest dziś cztery. UBS & UBS key4 i AmeriCU Credit Union mają dopisek „This app officially supports GrapheneOS”, a Swissquote i Yuh dopisek, że dopisały GrapheneOS do białej listy przez sprzętowe API atestacji. Wszystkie cztery to instytucje finansowe z Szwajcarii i USA, żadna z Europy Środkowej. Komentarz projektu na HN mówi przy tym o co najmniej 6 firmach i 12 aplikacjach przekonanych do Android key attestation API, więc kilka oficjalnych dopuszczeń jeszcze nie ma swojej adnotacji na liście albo idzie kanałem, którego lista nie pokazuje.
Dla reszty aplikacji stan typowy wygląda tak: działa, czasem po włączeniu trybu kompatybilności. GrapheneOS ma per-app exploit protection compatibility mode, czyli wyłączenie części zaostrzeń dla konkretnej aplikacji, która ma w kodzie błędne zabezpieczenia przed manipulacją. Post z 23 października mówi o tym bez owijania: wiele aplikacji bankowych ma błędy korupcji pamięci i błędne kodowanie anty-tampering, więc trzeba im przygasić część ochrony, żeby w ogóle ruszyły. Paradoks jest taki, że najbezpieczniejszy system na Androidzie musi czasem rozluźniać własne zaostrzenia dla aplikacji, które inaczej odmawiają współpracy.
Co to oznacza dla polskiego użytkownika
W sekcji polskiej listy jest 13 aplikacji: Alior Mobile, Bank Millennium, bossaMobile, IKO, Kantor Walutowy Alior Banku, mBank PL, Moje ING mobile, Nest Bank, PeoPay, Santander Consumer Bank, Erste, VeloBank i XTB Online Investing. Znajdują się tam jako zgłoszenia użytkowników, potwierdzające zgodność, nie jako deklaracje banków. Żaden polski bank nie ogłosił oficjalnego wsparcia GrapheneOS (odczyt listy 24.10.2026), a pytanie o takie deklaracje jest dziś raczej teoretyczne, skoro cztery oficjalne dopuszczenia na całej liście pochodzą z dwóch krajów.
W praktyce sprawdzenie swojej aplikacji sprowadza się do dwóch kroków. Najpierw szukasz jej w tabeli privsec.dev, bo jeśli ktoś zgłosił zgodność, to tam będzie, często z komentarzem o wymaganych ustawieniach. Potem instalujesz i testujesz na własnym koncie, pamiętając o trybie per-app, jeśli aplikacja wyrzuca błędy integralności. Międzynarodowe aplikacje typu Revolut, Wise czy PayPal też mają swoje pozycje na liście globalnej, co dla wielu osób w Polsce załatwia część codziennych płatności.
Osobna sprawa to Google Wallet i płatności zbliżeniowe, które wymagają certyfikowanego systemu i na GrapheneOS działają inaczej albo wcale; to odrębny obszar ograniczeń, niezależny od aplikacji bankowych właściwych. Czytelnik z wątku HN pod nickiem edent podzielił brytyjskie doświadczenia na cztery typy banków: te, gdzie aplikacja nie działa wcale, te, które banują wprost, te, gdzie działa część funkcji, i te pełne, gdzie wszystko gra, byle nie trzeba było wyłączać zbyt wielu zaostrzeń. Z polskiej listy wynika, że nasze aplikacje lądują najczęściej w przedziale „działa”.
Co mówią użytkownicy z Hacker News
Wątek przyniósł rzadki widok: projekt broni się własnym długim komentarzem zamiast prasowego oświadczenia. Najcenniejszy fragment dotyczy dynamiki: „It’s very difficult to convince these apps to officially support a single alternative to Apple and Google Mobile Services devices. Once they’re convinced to it and have committed to it, it’s much easier to convince them to support more alternatives.” Czyli pierwsze oficjalne dopuszczenie przełamuje psychologiczną barierę, a kolejne idą już z górki. Autorzy dodają, że dziesiątki aplikacji w ogóle porzuciły atestację po interwencjach projektu, tylko akurat w bankowości to idzie opornie.
Sceptyków też nie brakowało. Jeden z komentarzy przypomina, że bank w Wielkiej Brytanii odpowiada za transakcje, których klient nie zatwierdził, więc blokady mają ekonomiczne uzasadnienie, nie tylko wygodę. Inny ujął to ostrzej: bank może w ogóle nie udostępniać konta przez internet, więc narzekanie na warunki dostępu do cudzego systemu płatniczego ma ograniczoną siłę. To zdrowa kontra dla entuzjazmu: oficjalne dopuszczenia są dobre, ale kierunek regulacyjny, w którym atestacja staje się warunkiem dostępu do usług, projektu się nie podoba i wprost pisze, że UE idzie w przeciwną stronę.
Najczęstsze pytania
grapheneos co to
System operacyjny dla telefonów oparty na Androidzie, rozwijany jako nonprofit od 2014 roku (wcześniej pod nazwą CopperheadOS), skupiony na prywatności i bezpieczeństwie przy zachowaniu zgodności z aplikacjami Android. Rozwija własne zaostrzenia piaskownicy aplikacji i modelu uprawnień, a nie instaluje się na nim typowych narzędzi roota.
grapheneos aplikacje bankowe: czy moje bankowe aplikacje będą działać?
Większość tak, część po włączeniu trybu kompatybilności per-app, około 10 procent nie działa, bo banuje systemy niezatwierdzone przez Google. Konkretną aplikację sprawdza się na liście zgodności privsec.dev; 13 polskich aplikacji ma tam potwierdzone zgłoszenia, w tym IKO, mBank PL i Moje ING.
grapheneos na jakie telefony
Oficjalnie wspierane są urządzenia Pixel, a do instalacji trzeba telefonu bez blokady operatora, bo proces wymaga odblokowania bootloadera. Lista wspieranych modeli i instrukcja są na grapheneos.org, a warianty operatorskie mogą mieć trwale zablokowaną możliwość odblokowania.
grapheneos jak zainstalować
Instalacja prowadzona jest oficjalnym web installerem albo narzędziem z wiersza poleceń, przez odblokowanie bootloadera i wgranie obrazu systemu z komputera. Telefon wyłącznie z GrapheneOS traci gwarancję producenta i wszystkie dane na partycji użytkownika, więc przed próbą robi się kopię.
grapheneos czy warto
Jeśli priorytetem jest prywatność i bezpieczeństwo przy codziennym używaniu aplikacji z Google Play, to obecnie najpoważniejsza opcja na Androidzie, ale kosztuje kompromisy: brak pewności co do aplikacji bankowych i braki w usługach Google typu Wallet. Warto zacząć od listy zgodności własnych aplikacji, a nie od instalacji.
Źródła
- GrapheneOS na Mastodonie, post o aplikacjach bankowych (publikacja 23.10.2026, odczyt 24.10.2026): https://grapheneos.social/@GrapheneOS/117492375462459244
- API Mastodona, metadane posta (odczyt 24.10.2026): https://grapheneos.social/api/v1/statuses/117492375462459244
- PrivSec.dev, Banking Applications Compatibility with GrapheneOS, aktualizacja 20.10.2026 (odczyt 24.10.2026): https://privsec.dev/posts/android/banking-applications-compatibility-with-grapheneos/
- Hacker News przez API Algolii, pełne drzewo dyskusji 50217495 (odczyt 24.10.2026): https://hn.algolia.com/api/v1/items/50217495
- GrapheneOS, oficjalna strona projektu (odczyt 24.10.2026): https://grapheneos.org/
- GrapheneOS, Usage, sekcja o aplikacjach bankowych i atestacji (odczyt 24.10.2026): https://grapheneos.org/usage
- GrapheneOS, FAQ i poradnik instalacji (odczyt 24.10.2026): https://grapheneos.org/faq