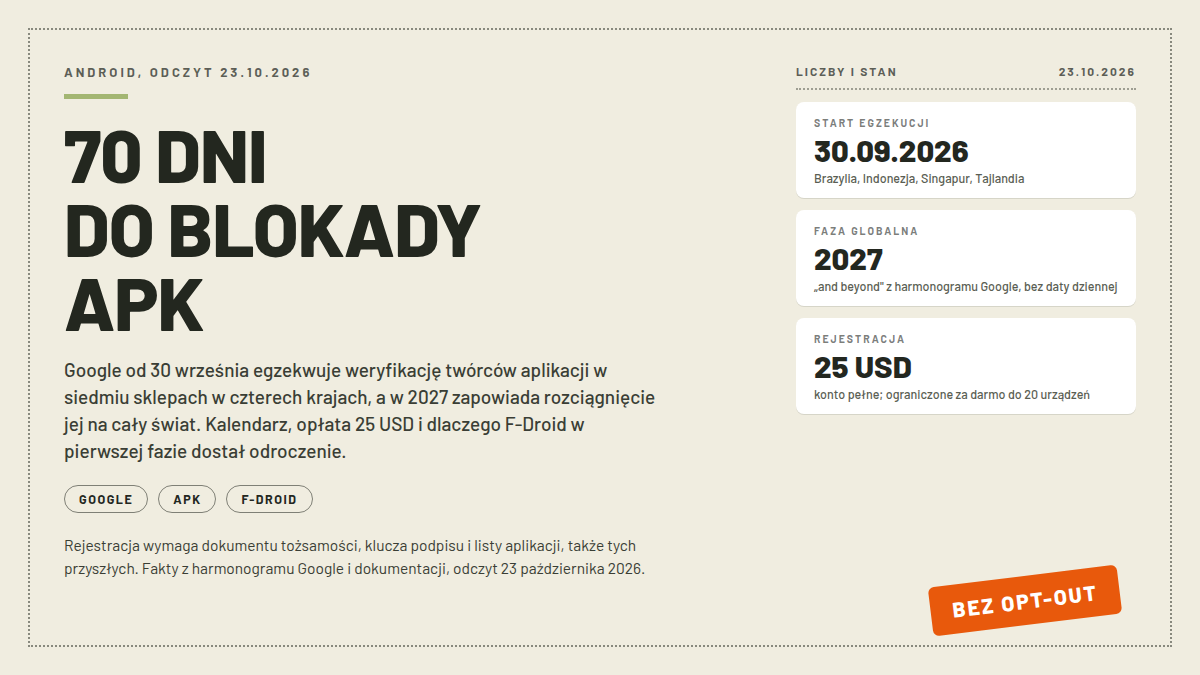
Telefon z Androidem ma przestać instalować aplikacje od twórców, którzy nie zarejestrują się u Google. To nie prognoza, tylko uruchomiony proces: 30 września 2026 roku wymóg wszedł w życie w Brazylii, Indonezji, Singapurze i Tajlandii, a Google zapowiedziało rozciągnięcie go na cały świat w 2027 roku, bez podawania konkretnej daty. Kampania Keep Android Open odlicza od 23 października 70 dni do 1 stycznia 2027 i nazywa to zamknięciem Androida. W tym liczniku siedzi jednak haczyk, bo pierwsza fala nie obejmuje ani F-Droid, ani plików apk wysyłanych znajomym przez komunikator. Zostaje tu kalendarz z datami, koszt rejestracji i lista tego, co nadal będzie legalne.
Od kiedy Google blokuje aplikacje
Całość ogłoszono 25 sierpnia 2025 roku. Początkowo zakładano, że weryfikacja ruszy dla twórców na początku 2026, a wymogi dla użytkowników we wrześniu 2026 w czterech krajach Azji i Ameryki Południowej. W trakcie Google zmieniło zakres startu: od 30 września egzekucja dotyczy wyłącznie apek rozprowadzanych przez siedem sklepów uczestniczących, czyli Google Play, Samsung Galaxy Store, Xiaomi GetApps, OPPO App Market, vivo V-Appstore, sklepy Honor i Palm Store Transsion. Kalendarz wygląda obecnie tak:
- Od kiedy Google blokuje aplikacje
- Co z apkami spoza Play Store
- Ile kosztuje rejestracja i jakie dane oddajesz
- Czy dotyczy to Polski
- Dlaczego Google to robi i gdzie argumenty się rozjeżdżają
- Kto się sprzeciwia i co dalej
- kwiecień 2026: w ustawieniach usług Google pojawia się nowa usługa systemowa Android Developer Verifier, sprawdzająca rejestrację aplikacji,
- czerwiec 2026: zaproszenia na wczesny dostęp do darmowych kont ograniczonych dla studentów i hobbystów,
- sierpień 2026: konta ograniczone i „zaawansowany przepływ” instalacji na cały świat, przed startem egzekucji,
- 30 września 2026: apki niezarejestrowanych twórców znikają z siedmiu sklepów w Brazylii, Indonezji, Singapurze i Tajlandii, a to według wyliczeń F-Droid rynek 580 mln ludzi,
- 2027: rozszerzenie na cały świat, po zasadzie „2027 and beyond” z harmonogramu Google, bez daty dziennej.
Egzekucja oznacza, że apka od twórcy bez rejestracji nie da się zainstalować ani zaktualizować z tych sklepów. Instalacja bezpośrednio z pliku apk pozostaje możliwa przez ADB albo przez specjalną procedurę odblokowania, o niej niżej. Weryfikacja działa na certyfikowanych urządzeniach z Androidem 7.0 lub nowszym i jest egzekwowana przez usługi Google Play, więc poza systemem zostają telefony z czystymi custom ROM-ami bez usług Google.
Co z apkami spoza Play Store
Tu robi się najciekawiej, bo kampania Keep Android Open rozpędziła się mocniej, niż pozwalają fakty. F-Droid nie jest na liście sklepów fazy startowej, a własne FAQ kampanii mówi wprost: aktywacja z września nie dotknie F-Droid ani apek instalowanych przez ten katalog. Kampania przyznaje też, że data, od której blokada zacznie dotykać użytkowników F-Droid, nie została opublikowana. Google pisze tylko, że zdolność weryfikacji „wkrótce obejmie wszystkie sklepy trzecie”, co zapowiada problem, ale nie wyznacza terminu.
Podobnie z apką przesłaną przez kolegę albo pobraną z GitHuba. To side-loading, czyli instalacja poza sklepem, i w fazie pierwszej nie podlega blokadzie. Od 2027 roku, na certyfikowanym telefonie z usługami Google, taka instalacja będzie najpewniej wymagała procedury odblokowania. Dokładna mechanika globalnej fazy to jedna z rzeczy, których Google jeszcze nie opisało.
Ta procedura wygląda tak: włączasz tryb dewelopera, przechodzisz test „nikt cię nie naciska”, restartujesz telefon, potwierdzasz tożsamość PIN-em albo biometrią i czekasz 24 godziny. Po tej dobie możesz zezwolić na apki od niezweryfikowanych twórców na 7 dni albo bezterminowo, przy każdej instalacji dostając ostrzeżenie z opcją „zainstaluj mimo to”. Dziewięć kroków, doba przerwy, wszystko przez usługi Google Play, które firma może zmienić bez aktualizacji systemu. Krytycy nazywają to barierą projektowaną tak, by przeszkadzać; Google broni tego jako zaworu bezpieczeństwa przeciwko oszustom. Instalacje przez ADB idą obok tej procedury, bez rejestracji i bez czekania.
Przy okazji potrzebna korekta, bo ginie w głośnych nagłówkach. Użytkownik Hacker News ChrisRR zapisuje to tak: „Nadal będzie można instalować niepodpisane APK, ale pierwsza procedura odblokowania tej możliwości zawiera 24-godzinne oczekiwanie. Potem niepodpisane APK instaluje się jak zwykle”. Dla hobbystów przewidziano też darmowe konto ograniczone: bez rządowego dokumentu, na podstawie samego adresu e-mail, z dystrybucją do 20 urządzeń. Mały projekt nadal dotrze do grupy znajomych, ale nie do świata.
Ile kosztuje rejestracja i jakie dane oddajesz
Pełne konto dystrybucyjne w Android Developer Console kosztuje tyle samo, co dotychczasowa rejestracja w Google Play, czyli 25 USD. Opłata nie jest tu nowością, nowością jest to, że bez niej apka nie trafi nawet na telefony obcej osoby przez apk w załączniku maila. Obok pieniędzy rejestracja wymaga rządowego dokumentu tożsamości, wskazania klucza kryptograficznego, którym podpisujesz apki, wpisania adresu, numeru telefonu i listy identyfikatorów wszystkich swoich aplikacji, także tych, które dopiero powstaną.
F-Droid zwraca uwagę na inny detal: warunki konta dają Google prawo odcięcia twórcy za rozprowadzanie „malware”, nie definiując nigdzie tego słowa. Projekt pisze, że w praktyce oznacza to „malware znaczy wszystko, co uznamy”, i przypomina, że blokery reklam Google już wcześniej klasyfikowało jako szkodliwe. Do tego dochodzi kwestia krajów objętych sankcjami: Ars Technica ustaliło z oświadczenia Google, że twórcy z Kuby czy Iranu nie mogą przejść weryfikacji w ogóle, a ich apki będą się dać instalować tylko w krajach wyłączonych z kontroli. Twórca z sankcjonowanego kraju traci w ten sposób dostęp do reszty świata, nie tylko do Google Play.
Najtrafniej ujął to komentarz svat z Hacker News: „To, co ginie, to zdolność anonimowych twórców do szerokiej dystrybucji na urządzeniach Android”. Po zmianie twórca wybiera: rejestracja i dostęp do wszystkich, albo anonimowość i tylko użytkownicy, którzy przejdą dziewięć kroków odblokowania.
Czy dotyczy to Polski
Dziś nie, bo faza startowa ogranicza się do czterech krajów poza Europą. Od 2027 roku zasada obejmie certyfikowane urządzenia z usługami Google na całym świecie, a Ars Technica ocenia, że to „funkcjonalnie wszystkie telefony Android poza Rosją i Chinami”. Polski użytkownik Galaxy Store albo GetApps zostanie więc objęty razem z użytkownikami Play. Wyjątku dla Unii Europejskiej w dokumentacji Google nie ma; jedyne geograficzne wyłączenia dotyczą krajów objętych sankcjami. Nie ma też tam ani słowa o DMA.
Nie znaczy to, że Bruksela nie zauważyła tematu. Posłanka Christel Schaldemose zapytała Komisję Europejską, czy obowiązkowa centralna rejestracja twórców Androida jest w ogóle zgodna z ustawą o rynkach cyfrowych. Odpowiedzi nie było w momencie pisania tego tekstu, a pytanie znamy z dokumentacji kampanii. Dopóki Komisja się nie wypowie, brak wyjątku dla UE trzeba traktować jako stan faktyczny, nie jako rozstrzygnięcie polityczne.
Jest jeszcze droga bokiem: telefon z custom ROM-em bez usług Google nie podlega kontroli weryfikatora, bo po prostu nie ma kogo sprawdzać. To realna ucieczka dla kilku procent ludzi i nisza dla reszty, o czym piszą użytkownicy LineageOS w wątku na Hacker News. Wymuszone blokady same z siebie nie są nowością w Europie, francuski sąd nakazał niedawno resolverowi Quad9 blokować domeny sportowych streamów, ale tam blokuje się adres, tu program na urządzeniu, które kupiłeś (https://technetblog.pl/2026/10/quad9-francja/).
Dlaczego Google to robi i gdzie argumenty się rozjeżdżają
Google powołuje się na własne analizy: w ogłoszeniu z 2025 roku pisało o ponad 50 razy większej liczbie malware z instalacji spoza Play, w poście z marca 2026 już o ponad 90 razy większej. Do tego dochodzą oszustwa na wsparcie techniczne, w których sprawca telefonicznie przeprowadza ofiarę przez instalację apki przejmującej telefon. Cytowany przez Google raport GASA mówi o 57% dorosłych, którzy doświadczyli oszustwa w ciągu roku, i 442 mld USD strat. 24-godzinne oczekiwanie i restart telefonu mają właśnie przerywać taki scenariusz, bo oszust traci kontakt z ofiarą w środku procedury.
Kontrargument krytyków jest równie prosty: Play Protect już skanuje i usuwa malware niezależnie od tego, kto apkę podpisał, więc rządowy dokument niczego nie dokłada do bezpieczeństwa. Dołącza tożsamość, a to inna kategoria. FiloSottile, znany kryptograf i komentator HN, postawił sprawę ostro: „Z tą wymianą można się nie zgadzać, ale jeśli jej nie przyznajesz, robisz propagandę”, przyznając zarazem, że doba przerwy to jego zdaniem dobry kompromis. Inny komentator zauważa żrący detal prawny: amerykański sąd uznał za monopol Play Store, a App Store Apple już nie, więc platforma, która pozwalała na alternatywy, dostała pozwę, a ta, która zabrania, nie. Jeszcze jeden komentarz przypomina przykład z życia: rząd Indii występował już o zdjęcie apki BitChat Jacka Dorseya, bo służyła do komunikacji podczas blokad internetu.
Kto się sprzeciwia i co dalej
List otwarty podpisało 71 organizacji z 23 krajów, w tym EFF, FSF i ACLU. Petycja na change.org ma według kampanii ponad 100 tysięcy podpisów, tej liczby z drugiego źródła nie potwierdziliśmy. F-Droid, który przez 16 lat rozprowadzał apki bez kont i bez śledzenia użytkowników, napisał we wrześniu 2025, że dekret rejestracyjny „zakończy projekt F-Droid i inne otwarte kanały dystrybucji, jakie znamy dziś”. Wątek na Hacker News zebrał ponad 450 punktów, a nawet komentatorzy życzliwi protestowi, jak użytkownik timcobb, narzekali, że materiały F-Droid zostawiają czytelnika z pytaniami zamiast odpowiedzi.
Trzy rzeczy rozstrzygną, czy „70 dni” było przewidzeniem, czy alarmem na wyrost: dokładna data i sklepowa lista fazy globalnej w 2027, odpowiedź Komisji Europejskiej na pytanie o DMA oraz to, czy Google zbuduje twórcom open source drogę dystrybucji bez centralnej rejestracji. Android sprzedawano przez prawie dwie dekady hasłem otwartej platformy. W 2027 okaże się, ile z tego hasła da się jeszcze podpisać kluczem wydawanym przez Google.
Źródła
- Keep Android Open – https://keepandroidopen.org/
- Keep Android Open, FAQ (przypis przy „Starting in 2027*”) – https://keepandroidopen.org/faq/
- Android Developers Blog: Android developer verification: Balancing openness and choice with safety (19.03.2026) – https://android-developers.googleblog.com/2026/03/android-developer-verification.html
- Android Developers Blog: Android developer verification: rolling out to all developers (30.03.2026, aktualizacja 29.09.2026) – https://android-developers.googleblog.com/2026/03/android-developer-verification-rolling-out-to-all-developers.html
- Android Developers, Developer verification guides – https://developer.android.com/developer-verification/guides
- Android Developers, Developer verification FAQ – https://developer.android.com/developer-verification/guides/faq
- TechCrunch: Google will require developer verification for Android apps outside the Play Store (25.08.2025) – https://techcrunch.com/2025/08/25/google-will-require-developer-verification-for-android-apps-outside-the-play-store/
- Ars Technica: Google plans to exempt sanctioned nations from Android developer verification (31.07.2026) – https://arstechnica.com/gadgets/2026/07/google-plans-to-exempt-sanctioned-nations-from-android-developer-verification/
- F-Droid: F-Droid and Google’s Developer Registration Decree (29.09.2025) – https://f-droid.org/2025/09/29/google-developer-registration-decree.html
- F-Droid: What We Talk About When We Talk About Malware (01.07.2026) – https://f-droid.org/2026/07/01/adv-malware.html
- Wątek Hacker News 50208558 – https://news.ycombinator.com/item?id=50208558