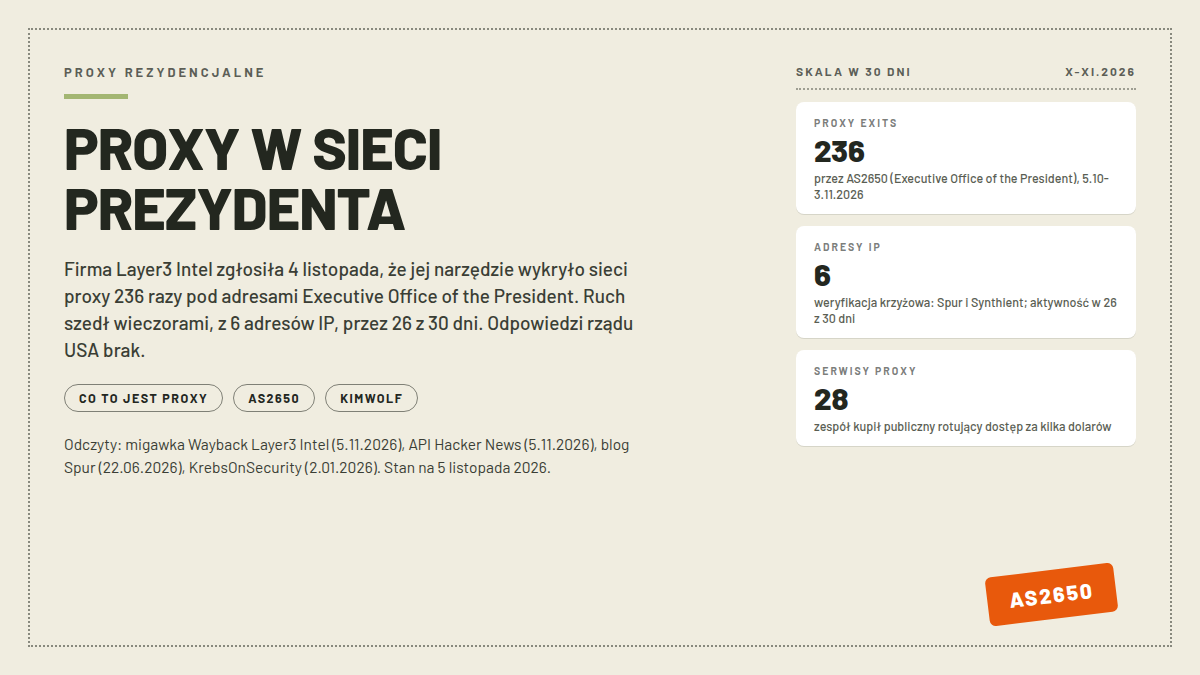
Firma badawcza Layer3 Intel poinformowała 4 listopada 2026, że jej narzędzie do wyliczania sieci proxy rezydencjalnych wyszło 236 razy przez adresację zarejestrowaną do Executive Office of the President, federalnej agencji hostującej sieć Białego Domu. Wyjścia szły z 6 adresów IP, przez 26 z 30 dni obserwacji, w okresie od 5 października do 3 listopada, a ruch przeszedł przez 28 osobnych serwisów sprzedających dostęp do cudzych domowych łączy. Autorzy piszą wprost, że ich dane pokazują wyjścia, nie urządzenie ani osobę, a najprostsze wyjaśnienie brzmi tak: ktoś w tej sieci regularnie zostaje w pracy do wieczora, a jego zainfekowane urządzenie odsprzedaje łącze nieznajomym. Odpowiedzi rządu USA nie ma. Ten tekst wyjaśnia, czym jest proxy rezydencjalne, jak trafia do urządzeń, które nikt nie uważa za komputery, i dlaczego ta sama mechanika działa w salonach także w Polsce.
- Najważniejsze informacje
- Co to jest proxy rezydencjalne
- Co dokładnie zgłosili badacze
- Skąd SDK proxy bierze się w telewizorach i boxach
- Co dzieje się, gdy taka sieć zawodzi: przypadek Kimwolf
- Co z tego dla czytelnika w Polsce
- Najczęstsze pytania
Najważniejsze informacje
| Co | Szczegóły |
|---|---|
| Badanie | Layer3 Intel, publikacja 4.11.2026; obserwatorium proxy uruchomione w poprzednim tygodniu |
| Wyjścia | 236 wyjść pipeline’u przez sieć Białego Domu (AS2650, Executive Office of the President) |
| Okres | 5.10.2026 do 3.11.2026, aktywność w 26 z 30 dni |
| Adresy i serwisy | 6 adresów IP; ruch przeszedł przez 28 osobnych serwisów proxy |
| Weryfikacja krzyżowa | Spur i Synthient niezależnie opisują te adresy jako wyjścia proxy rezydencjalnych |
| Timing | Około połowy aktywności między 17:00 a północą czasu wschodniego |
| Odpowiedź rządu | Brak (stan 5.11.2026); Layer3 oferuje agencjom surowe logi |
| Skala rynku | Broker IPIDEA reklamował ponad 100 mln punktów proxy (KrebsOnSecurity, 2.01.2026) |
Co to jest proxy rezydencjalne
Definicję najłatwiej wziąć z normy: według RFC 9110, dokumentu HTTP IETF z czerwca 2022, proxy to agent przekazujący wiadomości, wybrany przez klienta, zwykle przez lokalne reguły konfiguracyjne. Po polsku: twój ruch idzie najpierw do pośrednika, pośrednik pyta docelową stronę, a strona widzi adres pośrednika, nie twój. Klasyczny proxy datacenter siedzi w serwerowni i takie adresy operatorzy serwisów wyłapują listami, bo nikt nie przegląda internetu z serwerowni.
Proxy rezydencjalne odwraca ten układ. Layer3 Intel opisało to 4 listopada tak: serwisy „sprzedają dostęp do codziennych urządzeń, pozwalając klientom wysyłać przez nie ruch, tak by wyglądał, jakby pochodził z sieci tego urządzenia”. Dla strony docelowej odwiedzający wygląda jak internauta z mieszkania w Lyonie albo domu w Wietnamie, a nie jak skrypt z chmury. Te adresy są dlatego droższe, trudniejsze do zablokowania i cenione wszędzie tam, gdzie serwis goni boty i blokady po pochodzeniu adresu.
Od VPN różni się tym, co kupujesz i kto widzi twój ruch. VPN tuneluje całe łącze do serwera jednego operatora, który występuje przed światem ze swoim stałym adresem, a ty nawiązujesz z nim świadomą umowę, choćby bezpłatną. W sieci proxy rezydencjalnych pośrednikiem jest cudze urządzenie, często nieświadome swojego udziału, a adresy rotują po tysiącach i po dziesiątkach krajów. Nikt nie kupuje tam prywatności; kupuje się możliwość udawania zwykłego internauty z dowolnego miejsca.
Urządzenia trafiają do takich pul zwykle bez żadnej decyzji właściciela. KrebsOnSecurity opisał 2 stycznia 2026, że oprogramowanie proxy jest w pakiecie z wątpliwymi aplikacjami i grami mobilnymi albo preinstalowane na nieoficjalnych Android TV boxach sprzedawanych na dużych platformach e-commerce. Badanie firmy Spur z 22 czerwca 2026 pokazało, że SDK proxy siedzi też w zupełnie zwyczajnych aplikacjach smart TV. Skalę widać po jednym numerze: największy broker, IPIDEA, reklamował w grudniu 2025 dostęp do ponad 100 milionów punktów proxy na świecie.
Co dokładnie zgłosili badacze
Layer3 Intel uruchomiło swoje obserwatorium proxy „w poprzednim tygodniu” względem publikacji, czyli na przełomie października i listopada 2026, i opisuje je jako pierwszy tego typu interfejs dający globalny widok na aktywność proxy rezydencjalnych. Metoda była banalna: zespół kupił publiczny, rotujący dostęp w 28 serwisach za kilka dolarów i notował, skąd wychodzą jego zapytania. Sieć Białego Domu pojawiła się w tych danych przypadkiem; badacze zastrzegają wprost, że nie kierowali swoich probe’ów na tę sieć.
Twardy rdzeń zgłoszenia: pipeline enumeracyjny wyszedł przez adresację AS2650 236 razy, z 6 różnych adresów IP, w 26 z 30 dni obserwacji, a ruch przechodził przez 28 osobnych serwisów proxy. AS2650 jest zarejestrowane do Executive Office of the President. Żeby to nie była pomyłka, Layer3 sprawdziło te adresy u dwóch innych firm zajmujących się wykrywaniem proxy, Spur i Synthient, i ich publiczne strony kontekstu IP opisują je niezależnie jako wyjścia proxy rezydencjalnych.
Najciekawszy jest rozkład w czasie. Około połowy aktywności przypada między 17:00 a północą czasu wschodniego, prawie nic wcześnie rano. Autorzy wyciągają z tego wniosek, że nie chodzi o publiczną sieć Wi-Fi dla gości, tylko o osobę: kogoś, kto regularnie siedzi w tej sieci do późnego wieczora, a jego urządzenie ma zainfekowany moduł proxy. W dyskusji na Hacker News (wątek z 4 listopada, 846 punktów w odczycie 5 listopada) ten sam wzorzec tłumaczyło kilku komentujących: prasa i rutynowa praca biurowa koncentrowałyby się w godzinach dziennych, nie po 17:00.
Trzeba przy tym pilnować granicy dowodu, którą Layer3 samo wyznacza. Dane pokazują wyjścia, nie urządzenie ani osobę za nimi. Executive Office of the President to nie jedno biuro: wg dyskusji HN sieć EOP to jeden kampowy organizm obejmujący West Wing, Eisenhower Executive Office Building, East Wing i New Executive Office Building, a pracuje w nim w rotacji kilka tysięcy osób, z grubsza 2500-4000. „W sieci Białego Domu” nie znaczy więc „przy gablocie prezydenta”, znaczy: ktoś z wielkiego kompleksu administracyjnego.
Fraza „haker w Białym Domu” w tym opisie nie pasuje. Layer3 nie zgłosiło włamania ani kradzieży danych; zgłosiło ruch wychodzący, który wygląda na produkt zainfekowanego urządzenia z SDK proxy, tego typu, który opisujemy niżej. Rząd USA nie odpowiedział publicznie do 5 listopada 2026, a firma zapisała, że ma kopie surowych logów i udostępni je właściwym agencjom.
Skąd SDK proxy bierze się w telewizorach i boxach
Najlepszy opis tego, jak domowe urządzenia zostają niewolnikami takich sieci, dało badanie Spur z 22 czerwca 2026. Firma pobrała i rozpakowała 6038 aplikacji z platform LG webOS i Samsung Tizen, nie opierając się na opisach ze sklepów, i szukała w plikach fingerprintów znanych SDK: Bright Data, Massive, Honeygain i Oxylabs. Wynik: 2058 aplikacji, czyli co trzecia, sprzedawało adres IP użytkownika. Spur zauważa, że telewizor to niemal idealny host proxy: nie ma baterii, której rozładowanie by zdradziło dodatkową pracę, nie generuje rachunku za transmisję danych, a użytkownicy traktują go jak mebel i nie audytują go jak komputera.
Zgoda w tych aplikacjach wygląda symbolicznie. Spur dokumentuje, że wszystkie trzy przebadane firmy proxy pytają użytkownika jeden raz, a każdy z promptów pozwala SDK działać dalej po zamknięciu aplikacji. W jednym przypadku wymiana była jawna: Pac-Man na Tizen pokazywał reklamy albo, w wersji bez reklam, oddawał łącze telewizora sieci Bright Data. Amazon w zasadach zakazuje tej kategorii oprogramowania, Roku podobno ją blokuje, a LG i Samsung nie miały w odczycie Spur jawnej polityki w tej sprawie.
KrebsOnSecurity pokazuje drugą połowę rynku. Nieoficjalne Android TV boxy, sprzedawane za 40 do 400 dolarów na Amazonie, BestBuy, Newegg i Walmart, często mają proxy malware od fabryki albo wymagają instalacji nieoficjalnego sklepu z aplikacjami, żeby w ogóle spełnić obietnicę darmowego streaming wideo. Badacze z Quokki opisali w listopadzie 2025 podobne problemy w Androidowych ramkach na zdjęcia z aplikacją Uhale, w tym bestseller Amazona z marca 2025. Urządzenia, które kupuje się jako dekorację salonu, pracują po nocach jako infrastruktura.
Co dzieje się, gdy taka sieć zawodzi: przypadek Kimwolf
Layer3 przywołuje konkretne badanie, i nie na pokaz. Synthient udokumentowało w tekście „A Broken System Fueling Botnets”, jak botnet Kimwolf wyrósł do co najmniej 2 milionów urządzeń, głównie Androidów z odsłoniętą usługą ADB, korzystając z sieci proxy rezydencjalnych. KrebsOnSecurity opisał to szczegółowo 2 stycznia 2026: dwie trzecie infekcji Kimwolf to Android TV boxy bez żadnego wbudowanego uwierzytelniania, a koncentracje siedziały w Wietnamie, Brazylii, Indiach, Arabii Saudyjskiej, Rosji i Stanach. Chińskie laboratorium X-Lab liczyło 23 grudnia 2025 jeszcze „tylko” 1,8 miliona zainfekowanych urządzeń.
Mechanizm rozprzestrzeniania jest tu ważniejszy niż sama liczba. Dostawcy proxy blokują klientom ruch do adresów prywatnych z zakresów RFC 1918, żeby nikt nie zaglądał do wnętrzności sieci endpointa. Benjamin Brundage z Synthient odkrył, że tę blokadę omija się rekordami DNS wskazującymi na adresy lokalne, na przykład 192.168.0.1 albo 0.0.0.0, po czym ruch klienta proxy ląduje już wewnątrz domowej sieci za endpointem. Ostrzeżenie do kilkunastu dostawców poszło w połowie grudnia 2025, a operatorzy Kimwolf w tym czasie odbudowywali botnet przez pulę IPIDEA, niemal podwajając rozmiar infekcji w kilka dni. W maju 2026 KrebsOnSecurity pisał o aresztowaniu rzekomego operatora botnetu o pseudonimie „Dort”, oskarżonego w USA i Kanadzie.
Dokładnie to ryzyko przenosi Layer3 na przypadek Białego Domu: źle zabezpieczone SDK proxy może umożliwiać dostęp do sieci wewnętrznej i ruch poprzeczny między urządzeniami. To stwierdzenie warunkowe, nie raport o włamaniu: gdyby SDK w tej sieci miało podobną wadę, każdy, kto kupi dostęp do proxy, mógłby próbować docierać do systemów wewnętrznych. Różnica między „zainfekowane urządzenie sprzedaje łącze” a „obcy ludzie mają podgląd do sieci prezydenta” siedzi w tej jednej wadzie implementacji.
Co z tego dla czytelnika w Polsce
Ta sama mechanika działa w polskich salonach, bo rynek jest globalny: nieoficjalne boxy z marketplace’ów, aplikacje telewizyjne z SDK, ramki na zdjęcia, telefony z „darmowymi” grami. Twój publiczny adres IP może trafić do takiej puli bez twojego działania, a internet dalej będzie działał jak zwykle. Różnica ujawnia się dopiero, kiedy ktoś z twojego adresu napisze coś nieładnego na forum albo serwis bankowy uzna twoje IP za podejrzane, a także wtedy, gdy wada SDK pozwoli komuś zajrzeć za twój router, tak jak w przypadku Kimwolf.
Jak sprawdzić własne IP? Uczciwa odpowiedź na 5 listopada 2026 brzmi: prostego darmowego narzędzia do pojedynczego sprawdzenia bez konta nie potwierdziłem w źródłach. Obserwatorium Layer3 Intel jest interfejsem dla badaczy, a Spur i Synthient mają publiczne strony kontekstu IP, na które Layer3 linkuje, choć odczyty dla konkretnego adresu mogą wymagać konta; interfejsów tych stron nie przetestowałem dla polskiego adresu i nie zgaduję, co pokazują. Zostaje higiena, którą źródła podają wprost: sprzęt i aplikacje telewizyjne brać tylko z oficjalnych kanałów, aktualizacje przyjmować od razu, a telewizor przestać traktować jak mebel, bo Spur pokazał z liczbami, że to komputer na ścianie.
To nie jest temat obcy na tym blogu. Zainfekowane maszyny zwykłych ludzi jako infrastruktura złośliwości opisywaliśmy przy backdoorze w Claude Code, gdzie wtyczka z nieoficjalnego marketplace’a dała atakującym tunel do tysięcy komputerów deweloperów. Włamania na konta ChatGPT i wyciek w Binance pokazały z kolei, jak przestępcy traktują cudze konta i infrastrukturę jako zasób do zaciągnięcia. Biały Dom jest tu tylko najbardziej rozpoznawalnym adresem; punkt sieci proxy może siedzieć w każdym mieszkaniu.
Najczęstsze pytania
Co to jest proxy?
Proxy to pośrednik w ruchu sieciowym: twoje zapytanie idzie do niego, on pyta docelowy serwis, a ten widzi adres pośrednika, nie twój. RFC 9110 IETF z czerwca 2022 definiuje proxy jako agenta przekazującego wiadomości wybranego przez klienta. Proxy rezydencjalne to wariant, w którym pośrednikiem jest łącze domowego urządzenia, zwykle jego właściciela nieświadomego udziału.
Co to jest proxy w telefonie?
Mowa o aplikacji z ukrytym modułem SDK, który wynajmuje łącze telefonu sieciom proxy. KrebsOnSecurity opisał 2 stycznia 2026, że takie oprogramowanie bywa w pakiecie z wątpliwymi aplikacjami i grami mobilnymi, często bez istotnej zgody użytkownika. Objawów zwykle brak: telefon działa normalnie, a adres IP urządzenia pracuje w cudzej puli.
Co to jest proxy VPN?
To fraza mieszająca dwa różne pojęcia. VPN tuneluje całe łącze do serwera jednego operatora, z którym świadomie zawierasz umowę, a przed światem występuje stały adres tego operatora. Sieć proxy rezydencjalnych nie ma jednego operatora po twojej stronie: pośredniczą tysiące cudzych, rotujących łączy domowych, a celem jest udawanie zwykłego internauty, nie prywatność.
Co to jest proxy sieciowe?
Proxy sieciowe to serwer pośredniczący skonfigurowany w ustawieniach sieci, na przykład w firmie albo szkole, do kontroli ruchu, cache’owania i polityk dostępu; RFC 9110 wskazuje lokalną konfigurację jako typowy sposób jego wyboru. To coś innego niż proxy rezydencjalne, gdzie pośrednikiem jest cudze urządzenie domowe wynajmowane przez serwis komercyjny.
Źródła
- Layer3 Intel: Residential Proxies Detected on White House Network , publikacja 4.11.2026, migawka Wayback z 5.11.2026 02:40 (serwis na żywo zwracał 403 w odczycie 5.11.2026); 236 wyjść, 6 adresów, 26 z 30 dni, 28 serwisów, timing 17:00-24:00 ET, zastrzeżenia autorów
- Wątek Hacker News , utworzony 4.11.2026, 846 punktów i 243 komentarze (odczyt API 5.11.2026); interpretacje sieci EOP i rozkładu godzin wg dyskusji
- Spur: Nearly Half of LG Smart TV Apps Are Laced with Proxies , publikacja 22.06.2026, migawka Wayback z 2.08.2026 (serwis na żywo zwracał 429 w odczycie 5.11.2026); skan 6038 aplikacji, 2058 z SDK proxy, prompty zgody, Pac-Man na Tizen
- KrebsOnSecurity: The Kimwolf Botnet is Stalking Your Local Network , publikacja 2.01.2026; ponad 2 mln urządzeń Kimwolf, TV boxy 40-400 USD, omijanie blokad RFC 1918 przez DNS, IPIDEA ponad 100 mln endpointów
- X-Lab Qianxin: Kimwolf Exposed , publikacja 23.12.2025; 1,8 mln zainfekowanych urządzeń w odczycie z grudnia 2025
- RFC 9110: HTTP Semantics, IETF , czerwiec 2022; definicja proxy jako agenta przekazującego wiadomości
- Synthient: „A Broken System Fueling Botnets”, badanie cytowane przez Layer3 Intel i KrebsOnSecurity; serwis na żywo zwracał 403 w odczycie 5.11.2026, treść czytana pośrednio przez te dwa źródła