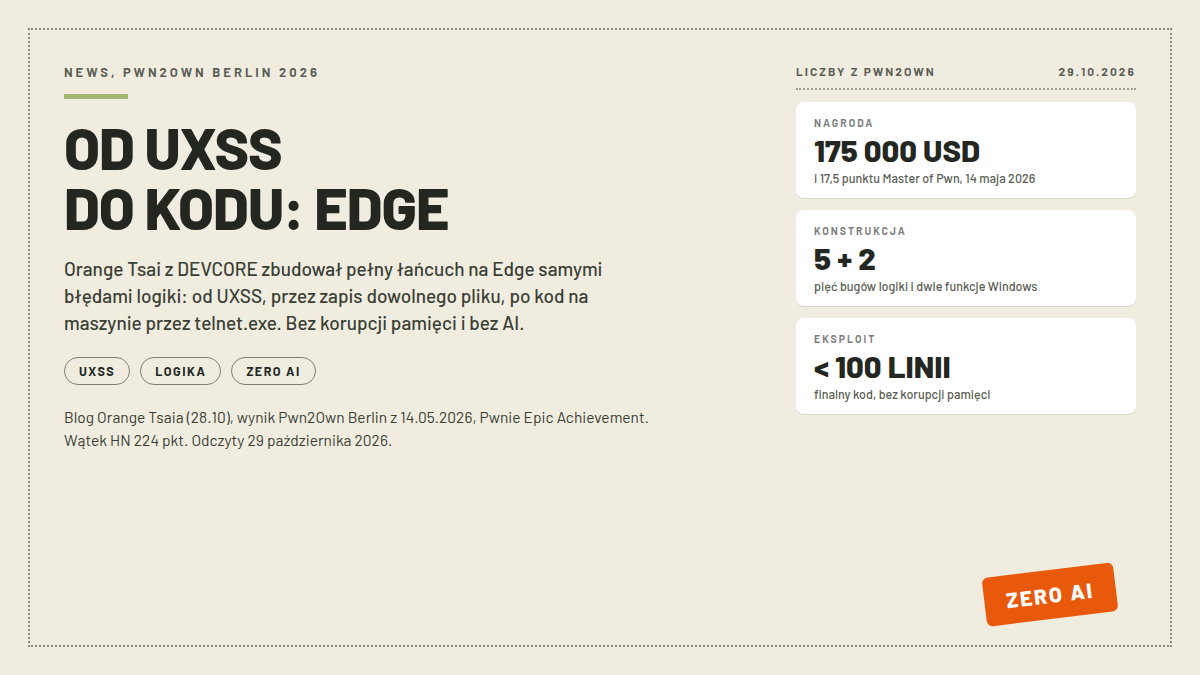
W poniedziałek 28 października Orange Tsai, znany badacz tajwańskiego zespołu DEVCORE, opublikował kompletny opis ataku, który w maju zarobił mu 175 tysięcy dolarów na Pwn2Own Berlin i nagrodę Epic Achievement na Pwnie Awards. Łańcuch przejmuje Microsoft Edge od strony internetowej aż po uruchomienie kodu w Windows, a opiera się wyłącznie na błędach logiki: żadnego przepełnienia bufora, żadnej korupcji pamięci, żadnego modelu językowego w całym procesie. Autor nazwał go „The Last Proof of Human Craft”, ostatnim dowodem ludzkiego rzemiosła, i przyznaje, że coś zrobionego w całości ręcznie robi się dziś rzadkością; liczby mówią same za siebie. Cały finalny exploit ma mniej niż sto linii kodu.
- Najważniejsze informacje
- Pierwszy bug: nawigacja bez źródła
- Trzy przeszkody i trzy kolejne bugi
- Z UXSS do uruchomienia kodu
- Rzemiosło bez AI, na czas agentów
- Najczęstsze pytania
Najważniejsze informacje
| Co | Szczegóły |
|---|---|
| Kto | Orange Tsai (@orange_8361), DEVCORE Research Team |
| Co osiągnął | Pełny łańcuch na Microsoft Edge: UXSS → zapis dowolnego pliku → uruchomienie kodu (ACE) |
| Konstrukcja | 5 błędów logiki + 2 funkcje Windows, bez korupcji pamięci i bez AI |
| Pwn2Own Berlin 2026 | 14 maja: sandbox escape, 175 000 USD i 17,5 punktu Master of Pwn (ZDI) |
| Nagrody | Pwnie Awards 2026: Epic Achievement; wykłady HITCON i Hexacon |
| Opis i data | blog.orange.tw, 28.10.2026; exploit finalny poniżej 100 linii |
| Co dalej | Port na Google Chrome „prawie gotowy”, szczegóły na CODE BLUE w listopadzie |
Pierwszy bug: nawigacja bez źródła
Wszystko zaczęło się od funkcji, którą Microsoft dodał dla klientów firmowych: EdgeCAGuidanceNavigationThrottle pomaga przełączyć profil, gdy ktoś loguje się służbowym kontem na stronie Microsoftu. Gdy wykryje nawigację z login.live.com z odpowiednimi parametrami w adresie, przeglądarka anuluje oryginalne wejście i uruchamia nową nawigację z poziomu procesu przeglądarki, kierując na URL wyciągnięty z parametru switch_profile. Tsai zajrzał do kodu Chromium i zauważył rzecz, która robi niezły spustoszenie: gdy wywołanie Navigate() nie mówi, z której karty pochodzi, Chromium domyślnie bierze aktywną kartę. Przetestował to prosto: wywołał trigger z opóźnieniem 8 sekund, w trakcie których przełączył kartę, i dodatkowo otrzymał wykonanie skryptu na google.com. Tego rodzaju błąd nazywa się UXSS, czyli uniwersalne obejście polityki tej samej strony, i pozwala robić w każdej witrynie to, co normalnie wolno tylko jej samej.
Co ciekawe, autor przyznaje, że na początku nie potraktował tego buga poważnie; wydawało mu się to „tylko mocniejszym open redirectem”. Dopiero spojrzenie na architekturę Chromium pokazało, że tu powstaje nowa klasa problemu: nawigacja, która nie ma źródła w renderery, ale przeglądarka automatycznie mu jedno przypisuje. Dla skali: w ostatnich pięciu latach Chrome naprawił ponad 3000 CVE, a tylko niecałe 20 dotyczyło nawigacyjnych throttle, więc to kąt, w który nikt regularnie nie strzela.
Trzy przeszkody i trzy kolejne bugi
Dostanie się do tego mechanizmu z losowej strony wymagało jednak obejścia trzech warstw ochrony i tu zaczyna się prawdziwy łańcuch. Kontrola pochodzenia sprawdzała tylko bieżącą kartę, więc proste window.open z innej karty ją omijało. Blokada popupów okazała się mieć twardo wpisaną na listę whitelistę adresów, a okno otwarte jako about:blank#quickAuthPopup można potem przepiąć na dowolny adres. Do odpalenia mechanizmu potrzebny był podpisany profil Microsoftu, bo throttle sprawdza, czy email w parametrze zgadza się z profilem; tu z pomocą przyszła funkcja OneAuth, która automatycznie loguje użytkownika Windows do witryn Microsoftu, a nowy Windows 25H2 wymusza konto Microsoft przy instalacji. Wystarczy wejść na www.microsoft.com, by Edge założył profil i się zalogował. Ostatni brakujący element, czyli email ofiary, wyciekł z serwisu assets.msn.com przez błędną konfigurację CORS: dowolna strona w internecie mogła odpytać go z ciasteczkami i przeczytać email zalogowanego użytkownika.
Składając to wszystko razem, Tsai dodatkowo uzyskał wykonanie skryptu na dowolnej stronie bez jednego kliknięcia, co samo w sobie jest już poważnym wynikiem. Ale na Pwn2Own liczy się kod na maszynie, nie w przeglądarce, więc trzeba było jeszcze wydostać się z sandboxa.
Z UXSS do uruchomienia kodu
Chromium blokuje wykonywanie skryptów na uprzywilejowanych stronach typu edge:// czy chrome:// przez czarną listę schematów, więc twarda droga była zamknięta. Klapę zostawił jednak Immersive Reader, tryb czytania Edge’a, który używa własnego schematu read://, zapomnianego na liście. Ze strony wewnątrz tego uprzywilejowanego kontekstu dosięgło się funkcji zipDiagnosticLogFiles z przestrzeni chrome.edgeFeedbackPrivate, która pakuje logi do pliku ZIP; akceptuje nazwę pliku i zawartość, pozwala wyjść z katalogu przez ../, a bajt NULL załatwiał wymuszane rozszerzenie .json. Efekt: zapis dowolnego pliku z dowolną zawartością w dowolnym miejscu na dysku.
Ostatni krok to zamiana zapisu na kod. Edge czyta przy starcie plik protocols.json, który definiuje, z jakich stron wolno odpalać jakie obsługiwacze protokołów; po nadpisaniu go atakujący otwiera telnet:// z dowolnej witryny. Windows próbuje uruchomić telnet.exe, którego domyślnie nie ma, więc przeszukuje katalogi z zmiennej PATH, a jeden z nich, WindowsApps w profilu użytkownika, jest zapisywalny. Tam ląduje mały plik wykonywalny, i to jest właśnie uruchomienie kodu. W środku siedzą też dwie funkcje Windows, bez których łańcuch by nie działał: wymuszenie konta Microsoft przy instalacji systemu, które daje automatyczne logowanie OneAuth, i przeszukiwanie PATH przez handler telnetu.
Rzemiosło bez AI, na czas agentów
Wybitna część tej historii jest kulturowa, nie techniczna. Praca zajęła autorskie dwa miesiące, od zera w eksploatacji nowoczesnych przeglądarek, bez użycia LLM. Tsai tłumaczy to dwójako: przy błędach logiki trudne jest znalezienie, nie łączenie, a poza tym widzi w UXSS przez „nawigację bez źródła” nową, niedopasowaną przez nikogo powierzchnię ataku, którą chciał zbadać samodzielnie. Pisze to człowiek, który sam deklaruje, że korzysta z agentów kodujących na co dzień i wcale nie planuje wracać do łowienia bugów ręcznie; po prostu ten konkretny łańcuch zbudował ręcznie. Pod wątkiem na Hacker News (224 punkty) komentarze wzdychały po kolei do rzadkości takiej staranności, a jeden z nich trafnie podsumował rosnące napięcie ery agentów: „human craft is becoming rare these days”.
Dla zwykłego użytkownika w Polsce pytanie brzmi przewidywalnie: czy Edge jest bezpieczny? Te konkretne bugi zostały zgłoszone Microsoftowi w ramach Pwn2Own w maju, więc są załatane w aktualizacjach Edge od wiosny; ryzyko z żywego opisu to ryzyko zerowe dla kogoś, kto po prostu aktualizuje przeglądarkę. Ciekawszy jest wniosek systemowy: to, co wygląda na wygodną integrację (automatyczne logowanie, whitelisty popupów, nawigacyjne skróty firmowe), jest dodatkową powierzchnią, o której użytkownik nie wie i nie może wyłączyć. O tym, co przeglądarki dziś robią z AI i jak te integracje rosną, piszemy w klastrze AI w przeglądarce, a jeśli temat bezpieczeństwa serwerowego cię ciągnie, zobacz nasze rozbicie PHP2Shell, które też przeszło z pojedynczego buga do pełnego przejęcia.
Najczęstsze pytania
Czy Microsoft Edge jest bezpieczny?
Po aktualizacjach od wiosny 2026 tak, w tym zakresie: bugi z tego łańcucha były zgłoszone Microsoftowi przez program Pwn2Own i załatane. Ogólnie każda przeglądarka ma obszary integracji z systemem, które zwiększają powierzchnię ataku, więc jedyna praktyczna ochrona to aktualność i brak kompromitujących rozszerzeń.
Co to jest Pwn2Own?
Konkurs hakerski organizowany przez Zero Day Initiative, w którym badacze mają konkretny czas na przejęcie wyznaczonych celów, przeglądarek, systemów i aplikacji, w zamian za nagrody pieniężne oraz odpowiedzialne zgłoszenie luk producentowi. Edycja Berlin 2026 zapłaciła za ten łańcuch 175 000 dolarów i przyznała 17,5 punktu Master of Pwn.
Kto to Orange Tsai?
Badacz bezpieczeństwa z tajwańskiego zespołu DEVCORE, znany z serii przejęć VPN i bramek brzegowych na poprzednich edycjach Pwn2Own. Prowadzi bloga blog.orange.tw, wykłada na HITCON i Hexacon, a w listopadzie ma pokazywać kolejne prace na CODE BLUE w Japonii.
Źródła
- Orange Tsai (DEVCORE): The Last Proof of Human Craft: Forging a Microsoft Edge Full Chain with Logic Bugs Only, 28.10.2026, https://blog.orange.tw/posts/2026-10-the-last-proof-of-human-craft-browser-full-chain/ (odczyt 29.10.2026)
- Wątek Hacker News, 224 punkty, komentarze, https://news.ycombinator.com/item?id=50285319 (odczyt 29.10.2026)
- Zero Day Initiative na X: potwierdzenie wyniku Pwn2Own Berlin, 175 000 USD i 17,5 punktu, 14.05.2026, https://x.com/thezdi (cytat w blogu autora)
- Slajdy z wykładow HITCON i Hexacon (link w blogu autora)