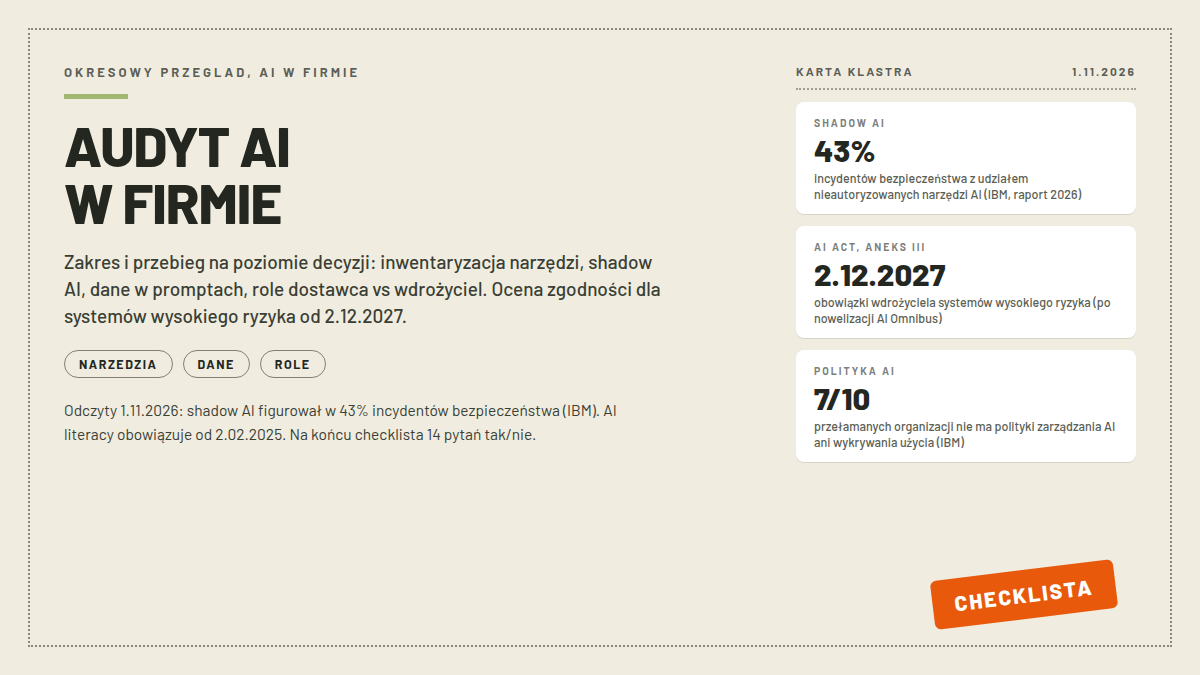
Autouzupełnianie Google przy frazie „audyt ai” (odczyt 1.11.2026) układa się w trzy rodziny pytań. „Audyt ai act” siedzi na pierwszym miejscu sugestii, obok „audytora ai” i „audytora sztucznej inteligencji”, więc kolejność idzie od prawa do wykonawcy. Druga rodzina to metodyka: „jak przeprowadzić audyt ai”, „audyt procesów ai”. Trzecia dotyczy firm doradczych: „konsulting audyt ai”, „deloitte audyt ai”, „pwc audyt ai”. Ten tekst jest mapą po obiektach audytu: różnice względem audytu RODO i finansowego, inwentaryzacja, dane w promptach i umowy, role z aktu o AI, przebieg i moment, w którym audyt staje się obowiązkowy. Całość zamyka checklista 14 pytań tak/nie. Liczby mają daty odczytów; audytu jako usługi nie testowaliśmy, bo to metodyka, nie produkt.
- Najważniejsze informacje
- Czym jest audyt AI i czym różni się od audytu RODO
- Od czego zacząć: inwentaryzacja użycia AI i shadow AI
- Dane w promptach i umowy z dostawcami
- Kto odpowiada: dostawca i wdrożyciel wg AI Act
- Dokumentacja i AI literacy: obowiązki już obowiązujące
- Jak przeprowadzić audyt AI: poziom decyzji
- Samodzielnie czy z audytorem zewnętrznym
- Ile kosztuje audyt AI
- Kiedy audyt AI Act jest obowiązkowy, a kiedy dobrowolny
- Checklista audytu AI
- Najczęstsze pytania
Najważniejsze informacje
| Co | Szczegóły (odczyty 1.11.2026) |
|---|---|
| Shadow AI | praca na nieautoryzowanych narzędziach AI w 43% incydentów bezpieczeństwa, ponad dwukrotnie więcej niż rok wcześniej (IBM 2026 wg Ponemon) |
| Polityka AI | blisko 7 na 10 przełamanych organizacji nie ma polityki zarządzania AI ani wykrywania nieautoryzowanego użycia (IBM 2026) |
| Kontrola dostępu | 1 na 5 firm zgłosił incydent wokół modelu albo aplikacji AI; 92% z nich bez RBAC i MFA (IBM 2026) |
| AI literacy | obowiązek od 2.02.2025 (art. 4 aktu o AI) |
| Aneksy III i I | obowiązki wdrożyciela systemów wysokiego ryzyka: aneks III (m.in. zatrudnienie) od 2.12.2027, aneks I od 2.08.2028, po nowelizacji AI Omnibus |
| Logi | wdrożyciel systemu high-risk przechowuje logi co najmniej 6 miesięcy (art. 26 pkt 6) |
Czym jest audyt AI i czym różni się od audytu RODO
Audyt AI w firmie to okresowy przegląd stanu użycia sztucznej inteligencji: jakie narzędzia realnie działają w zespołach, jakie dane przez nie przechodzą, kto jest ich właścicielem i czy firma robi z nimi to, co mówi prawo i jej własne zasady. Wynikiem nie jest certyfikat, tylko raport z listą luk i decyzji naprawczych. Od audytu finansowego różni się to materiałem: tam sprawozdanie za zamknięty rok, tu żywy sposób pracy, zmieniający się z każdym nowym narzędziem.
Od audytu RODO różni się warstwami, których RODO nie zna. Przegląd zgodności z RODO patrzy na dane osobowe: podstawy przetwarzania, obowiązki informacyjne, umowy z podmiotami przetwarzającymi. Audyt AI bierze te same dane plus kompetencje zespołu (art. 4 aktu o AI), przejrzystość kontaktu z AI (art. 50) oraz nadzór ludzki i logi przy systemach wysokiego ryzyka (art. 26). Model oceniający CV kandydata robi przetwarzanie danych osobowych, więc audyt RODO go obejmie; ten sam model sugerujący odrzucenie aplikacji dokłada już reżim wysokiego ryzyka. Materiał po przeglądzie RODO wchodzi do audytu AI, ale żadna z tych kontroli nie zastępuje drugiej.
Od czego zacząć: inwentaryzacja użycia AI i shadow AI
Pierwszym obiektem audytu jest lista narzędzi, i to nie ta kupiona, tylko ta używana. Raport IBM Cost of a Data Breach 2026 (Ponemon, ponad 600 przełamanych organizacji, marzec 2025 do lutego 2026) pokazuje skalę rozjazdu: shadow AI, czyli praca na nieautoryzowanych narzędziach AI, figurował w 43% incydentów bezpieczeństwa, ponad dwukrotnie częściej niż rok wcześniej, a połowa takich incydentów kończyła się utratą albo ujawnieniem danych. Blisko 7 na 10 nie miało polityki zarządzania AI ani wykrywania nieautoryzowanego użycia.
Inwentaryzacja sprowadza się do trzech źródeł: krótkiej ankiety przez przełożonych, logowań do usług SaaS po stronie IT i przeglądu faktur za subskrypcje. Do tego dochodzą konta prywatne: osoba robiąca raport kwartalny w ChatGPT z konta domowego nie widnieje w żadnym systemie zakupowym firmy. Tam, gdzie użycie AI dotyka dokumentów finansowych, mapę trzyma osobny tekst o AI w księgowości. Wynikiem ma być tabela: narzędzie, dział, cel, rodzaj danych, konto firmowe czy prywatne, osoba odpowiedzialna. Jej kompletność jest ważniejsza niż elegancja, bo z niej korzysta każdy kolejny etap.
Dane w promptach i umowy z dostawcami
Drugim obiektem audytu są dane, które wchodzą w czaty, i umowy z dostawcami. Pokazuje to Samsung: w marcu i kwietniu 2023, po dopuszczeniu ChatGPT w operacjach półprzewodnikowych, inżynierowie wkleili do czatu kod źródłowy, sekwencję defektu urządzenia i poufny transkrypt spotkania. Usługi konsumenckie mogą retencjonować wejścia i trenować na nich modele, więc materiał wyszedł spod kontroli; Samsung zakazał publicznej generatywnej AI na urządzeniach i sieciach. Wrócił dopiero 9 czerwca 2026, otwierając ChatGPT, Gemini i Claude w całej grupie, ale za bramką: dostęp tylko po wewnętrznym szkoleniu, po półrocznym teście na 2500 pracownikach.
Audyt sprawdza dla każdego narzędzia trzy pytania o regulamin i umowę: jak długo dostawca przechowuje prompty i wyniki, czy trenuje modele na danych klienta i czy da się to wyłączyć, gdzie fizycznie siedzą dane. Do tego dochodzi standardowa warstwa przetwarzania danych w imieniu firmy, gdy w promptach są dane osobowe. Sam zakaz nie powstrzymał ludzi Samsunga przed powrotem do narzędzia, dopóki nie powstała legalna ścieżka z kontrolą dostępu.
Kto odpowiada: dostawca i wdrożyciel wg AI Act
Trzecim obiektem audytu są role. Akt o AI rozdziela obowiązki między dostawcę (provider), który tworzy system i stawia go na rynku pod własną nazwą, oraz wdrożyciela (deployer), który używa systemu pod własnym zarządem w ramach działalności. Firma kupująca platformę rekrutacyjną jest zwykle wdrożycielem; częste błędne założenie brzmi, że skoro obowiązki dostawcy są cięższe (ocena zgodności, dokumentacja techniczna), to dostawca „weźmie wszystko na siebie”.
Artykuł 26 wylicza, co zostaje na wdrożycielu systemów wysokiego ryzyka: użycie zgodne z instrukcją dostawcy, nadzór ludzki przekazany osobom z kompetencjami i uprawnieniami, dbałość o dane wejściowe, gdy wdrożyciel ma nad nimi kontrolę, monitorowanie i zgłaszanie ryzyka, logi co najmniej 6 miesięcy oraz poinformowanie przedstawicieli pracowników przed uruchomieniem systemu w miejscu pracy. Termin to 2 grudnia 2027 dla systemów z aneksu III (zatrudnienie i rekrutacja siedzą właśnie tam) i 2 sierpnia 2028 dla aneksu I; pełną oś dat rozpisaliśmy w tekście o AI Act w firmie. Audyt weryfikuje, czy dla każdego systemu da się wskazać dostawcę, wdrożyciela i to, które punkty z art. 26 mają już właściciela.
Dokumentacja i AI literacy: obowiązki już obowiązujące
Czwartym obiektem jest papier i kompetencje. Obowiązek zapewnienia wystarczającej AI literacy, czyli wiedzy zespołu o systemach, których używa, obowiązuje dostawców i wdrożycieli od 2 lutego 2025 (art. 4), więc to jedyny fragment tej mapy, który nie czeka na terminy aneksów. W audycie sprawdza się, czy firma potrafi pokazać, kto przeszedł jakie szkolenie; lista szkoleń spełnia rolę, bez certyfikatów z uczelni.
Polityka AI, czyli zasady użycia narzędzi w codziennej pracy, jest narzędziem bieżącym i rozpisaliśmy ją osobno w tekście o polityce AI w firmie; audyt weryfikuje ją okresowo, pytając, czy zasady sprzed roku odpowiadają na stan z inwentaryzacji. Od sierpnia 2026 działa też przejrzystość z art. 50: systemy kontaktujące się z ludźmi mają dawać do zrozumienia, że nie jest to człowiek, chyba że wynika to z kontekstu. Czat dla klientów bez takiego oznaczenia to gotowa luka w raporcie.
Jak przeprowadzić audyt AI: poziom decyzji
Przebieg audytu da się opisać bez technicznych komend, bo na tym poziomie to ciąg decyzji. Pierwsza dotyczy zakresu: cała firma czy jeden proces. Druga to próbka: kilka do kilkunastu użyć najcięższych pod względem danych albo roli prawnej; audyt wszystkiego naraz kończy się tabelą bez wniosków. Trzecia to klasyfikacja: dla każdej pozycji z próbki ustala się rolę, kategorię ryzyka wg aktu o AI i rodzaje danych.
Czwarta dotyczy głębi lektury regulaminów (pełna dla próbki, skrót dla reszty listy), a piąta zamienia luki w plan naprawczy z właścicielem i terminem na każdej pozycji; etapy takiej naprawy dają się wpiąć w normalny przebieg wdrożenia AI w firmie. Wynik to raport w kilku stronach: pozycje, klasyfikacje, luki, plan. Audyt procesów AI przestaje być w tej formie abstrakcją, bo sprawdza się proces tam, gdzie jest próbka, a pełną mapę zastosowań po działach trzyma hub AI w firmie.
Samodzielnie czy z audytorem zewnętrznym
Audyt wewnątrzny robi się siłami firmy: właściciel procesu, ktoś z IT przy logach i kontach, prawnik albo IOD przy umowach. Kosztuje głównie czas, ma naturalną znajomość kontekstu i dobrze spisuje się przy pierwszym przebiegu. Słabość jest oczywista: ten, kto sam pisze zasady, rzadko potrafi je bezlitośnie sprawdzić.
Z audytorem zewnętrznym jest inaczej: przychodzi z doświadczeniem z innych firm i dystansem. Rynek takiej usługi jest widoczny wprost w żywym autouzupełnianiu: „konsulting audyt ai”, „deloitte audyt ai”, „pwc audyt ai”, czyli duże firmy doradcze i mniejsze kancelarie. To opcja rynkowa jak każda inna i żadnej z nich tu nie polecamy; ich stron nie udało się też odczytać bez JavaScriptu (Deloitte 404, PwC 403; odczyt 1.11.2026). Osobną rodziną jest certyfikacja wg ISO/IEC 42001, standardu systemu zarządzania AI; iso.org też nie odczytało się wprost (403), więc wymogów standardu tu nie przytaczamy. Audytor raportuje i doradza, a za zgodność wobec urzędu nadal odpowiada firma.
Ile kosztuje audyt AI
Publicznych widełek cenowych audytu AI nie ma. Duże firmy doradcze nie publikują cenników, a ich strony usługowe siedzą za blokadami albo zwracają błędy (403 i 404 w odczytach 1.11.2026), więc jakakolwiek kwota byłaby tu zmyślona. Realny koszt to dni robocze zespołu wewnętrznego plus faktura wykonawcy zewnętrznego, wyceniana w zapytaniu ofertowym. Jedyna uczciwa wskazówka: inwentaryzacja i klasyfikacja przed pytaniem o cenę, bo bez nich każda oferta będzie wyceną w ciemno.
Kiedy audyt AI Act jest obowiązkowy, a kiedy dobrowolny
Najpierw rozłączenie pojęć: „audyt AI Act” jako nazwana procedura nie istnieje. Akt o AI wymaga oceny zgodności (art. 43) od dostawców systemów wysokiego ryzyka przed ich wprowadzeniem na rynek albo do wykorzystania: dla systemów z pierwszego punktu aneksu III do wyboru kontrola wewnętrzna wg aneksu VI albo ocena z jednostką notyfikowaną. Wdrożyciele systemów high-risk mają z kolei ocenę wpływu na prawa podstawowe (art. 27) przed wdrożeniem, gdy są podmiotem publicznym, usługą publiczną albo używają scoringu kredytowego i cen w ubezpieczeniach. Terminy po nowelizacji AI Omnibus: aneks III od 2 grudnia 2027, aneks I od 2 sierpnia 2028.
Poza tymi przypadkami audyt AI jest dobrowolny: nikt nie każe firmie audytować czatu ogólnego przeznaczenia. Sens wcześniejszego przebiegu wynika z dat: systemy HR trafią w reżim wysokiego ryzyka (mapa użyć HR siedzi w osobnym tekście o AI w HR), więc ocena zgodności rekrutacji stanie się wymogiem prawnym, a przygotowanie spokojnie robi się przez audyt dobrowolny. Obowiązkowe już teraz są dwie rzeczy niezależne od przeglądu: kompetencje zespołu i zakazane praktyki od 2.02.2025.
Checklista audytu AI
| Nr | Pytanie kontrolne | Co daje odpowiedź „nie” |
|---|---|---|
| 1 | Czy istnieje spis narzędzi AI używanych w firmie? | start inwentaryzacji od zera |
| 2 | Czy wiadomo, które użycia idą przez konta prywatne? | shadow AI poza kontrolą |
| 3 | Czy dla każdego narzędzia jest wskazana osoba odpowiedzialna? | nikt nie utrzymuje użycia |
| 4 | Czy regulamin dostawcy opisuje retencję promptów? | dane w nieznanych terminach przechowywania |
| 5 | Czy wiadomo, czy dostawca trenuje modele na danych klienta? | ryzyko typu Samsung 2023 |
| 6 | Czy dla systemów high-risk ustalono rolę: dostawca czy wdrożyciel? | obowiązki z art. 26 bez właściciela |
| 7 | Czy ocena zgodności systemów high-risk ma plan i termin? | wszystko dopięte na dzień przed terminem |
| 8 | Czy do systemów high-risk przypisano osoby nadzorujące? | luka w nadzorze ludzkim (art. 26 pkt 2) |
| 9 | Czy logi z systemów high-risk są przechowywane co najmniej 6 miesięcy? | naruszenie art. 26 pkt 6 |
| 10 | Czy pracownicy są poinformowani o systemach AI w pracy? | luka w obowiązku informacyjnym (art. 26 pkt 7) |
| 11 | Czy polityka AI odpowiada na stan z inwentaryzacji? | zasady odseparowane od realnego użycia |
| 12 | Czy AI literacy zespołu jest udokumentowana? | naruszenie obowiązku od 2.02.2025 |
| 13 | Czy kontakty klientów z AI są oznaczone wg art. 50? | czat bez poinformowania o AI |
| 14 | Czy plan naprawczy ma właścicieli i terminy? | raport, który nic nie zmieni |
Najczęstsze pytania
Jak przeprowadzić audyt AI w firmie?
Od inwentaryzacji użycia (ankieta, logowania SaaS, faktury, konta prywatne), przez próbkę najcięższych użyć i klasyfikację ról, po raport z lukami i planem naprawczym. Technicznych komend nie potrzeba: audyt sprawdza decyzje, nie konfigurację.
Czy audyt AI Act jest obowiązkowy?
Jako nazwana procedura nie istnieje; akt wymaga oceny zgodności dla systemów wysokiego ryzyka (art. 43) i oceny wpływu na prawa podstawowe dla części wdrożeń (art. 27), z terminami aneks III 2.12.2027 i aneks I 2.08.2028. Poza tymi systemami przegląd jest dobrowolny, choć AI literacy i zakazy obowiązują od 2.02.2025.
Na czym polega audyt sztucznej inteligencji w firmie?
Na przeglądzie czterech obiektów: lista narzędzi (także shadow AI), dane w promptach i umowy dostawców, role wg aktu o AI, dokumentacja i kompetencje. Wynik to raport z lukami i planem, nie certyfikat.
Czym zajmuje się audytor AI?
Klasyfikuje systemy i role, czyta regulaminy dostawców pod kątem retencji i treningu na danych, weryfikuje nadzór, logi i informowanie pracowników przy systemach high-risk. Może pracować wewnątrz firmy albo przyjść z zewnątrz, w tym przy certyfikacji wg ISO/IEC 42001.
Czy Deloitte i PwC prowadzą audyt AI?
Frazy „deloitte audyt ai” i „pwc audyt ai” siedzą w żywym autouzupełnianiu, bo duże firmy doradcze oferują ocenę gotowości do AI Act; ofert i cenników nie odczytano (Deloitte 404, PwC 403, odczyty 1.11.2026). Żadnej usługi tu nie polecamy.
Czym jest konsulting audytu AI?
Usługa doradcza, w której zewnętrzny podmiot przeprowadza przegląd użycia AI albo przygotowuje firmę do wymogów AI Act. Nie przenosi on odpowiedzialności za zgodność na wykonawcę.
Źródła
- Komisja Europejska, „AI Act” (oś stosowania: aneks III od 2.12.2027, aneks I od 2.08.2028; zakazy i AI literacy od 2.02.2025; AI Omnibus przyjęty 19.11.2025, porozumienie 7.05.2026, w życie 27.07.2026), https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai (odczyt 1.11.2026)
- artificialintelligenceact.eu, art. 26 (obowiązki wdrożyciela high-risk: instrukcje dostawcy, nadzór ludzki, dane wejściowe, monitorowanie, logi co najmniej 6 miesięcy, informowanie pracowników; terminy 2.12.2027 i 2.08.2028), https://artificialintelligenceact.eu/article/26/ (odczyt 1.11.2026)
- artificialintelligenceact.eu, art. 4 (AI literacy u dostawców i wdrożycieli; obowiązuje od 2.02.2025 wg art. 113 lit. a), https://artificialintelligenceact.eu/article/4/ (odczyt 1.11.2026)
- artificialintelligenceact.eu, art. 43 (ocena zgodności: kontrola wewnętrzna wg aneksu VI albo jednostka notyfikowana; terminy aneksów po nowelizacji AI Omnibus: III od 2.12.2027, I od 2.08.2028), https://artificialintelligenceact.eu/article/43/ (odczyt 1.11.2026)
- artificialintelligenceact.eu, art. 27 (ocena wpływu na prawa podstawowe: podmioty publiczne, usługi publiczne, scoring kredytowy pkt 5 lit. b i ubezpieczenia lit. c), https://artificialintelligenceact.eu/article/27/ (odczyt 1.11.2026)
- Help Net Security, „Data breach cost 2026 averaged $4.99 million, AI attacks ran higher”, 30.07.2026 (IBM Cost of a Data Breach 2026 wg Ponemon, 600+ organizacji, naruszenia 03.2025-02.2026: shadow AI w 43% incydentów, blisko 7/10 bez polityki governance AI, 1/5 incydenty wokół AI, 92% bez kontroli dostępu), https://www.helpnetsecurity.com/2026/07/30/ibm-cost-of-a-data-breach-2026/ (odczyt 1.11.2026)
- TechTimes, „Samsung Embraces ChatGPT, Gemini, Claude Groupwide Three Years After Banning Public AI Tools”, 09.06.2026 (wklejki 03-04.2023: kod, sekwencja defektu, transkrypt spotkania; ban; powrót 09.06.2026 za bramką szkoleniową po PoC na 2500 pracownikach), https://www.techtimes.com/articles/318051/20260609/samsung-embraces-chatgpt-gemini-claude-groupwide-three-years-after-banning-public-ai-tools.htm (odczyt 1.11.2026)
- UODO, strona tematyczna „Sztuczna inteligencja” (aktualności urzędu o AI Act i ochronie danych), https://uodo.gov.pl/589 (odczyt 1.11.2026)
- UODO, „Na co należy zwrócić uwagę przy wdrażaniu Aktu w sprawie sztucznej inteligencji?”, 17.07.2024 (prezes UODO Mirosław Wróblewski o spójności wdrożenia krajowego z Konstytucją, RODO i dyrektywą policyjną; mod. 27.11.2024), https://uodo.gov.pl/pl/589/3224 (odczyt 1.11.2026)
- ISO, strona standardu ISO/IEC 42001 (system zarządzania sztuczną inteligencją; strona zwróciła 403 bez JS, standard wymieniony opisowo), https://www.iso.org/standard/42001 (odczyt 1.11.2026)
- Deloitte, ścieżka usług AI Act readiness (404 w odczycie; usługi big4 widoczne w autouzupełnianiu „deloitte audyt ai”), https://www.deloitte.com/global/en/issues/content/ai-act-readiness.html (odczyt 1.11.2026)
- PwC Polska, strona o AI Act (403 w odczycie, treść nieodczytana), https://www.pwc.pl/pl/aktualnosci/2024/ai-act.html (odczyt 1.11.2026)