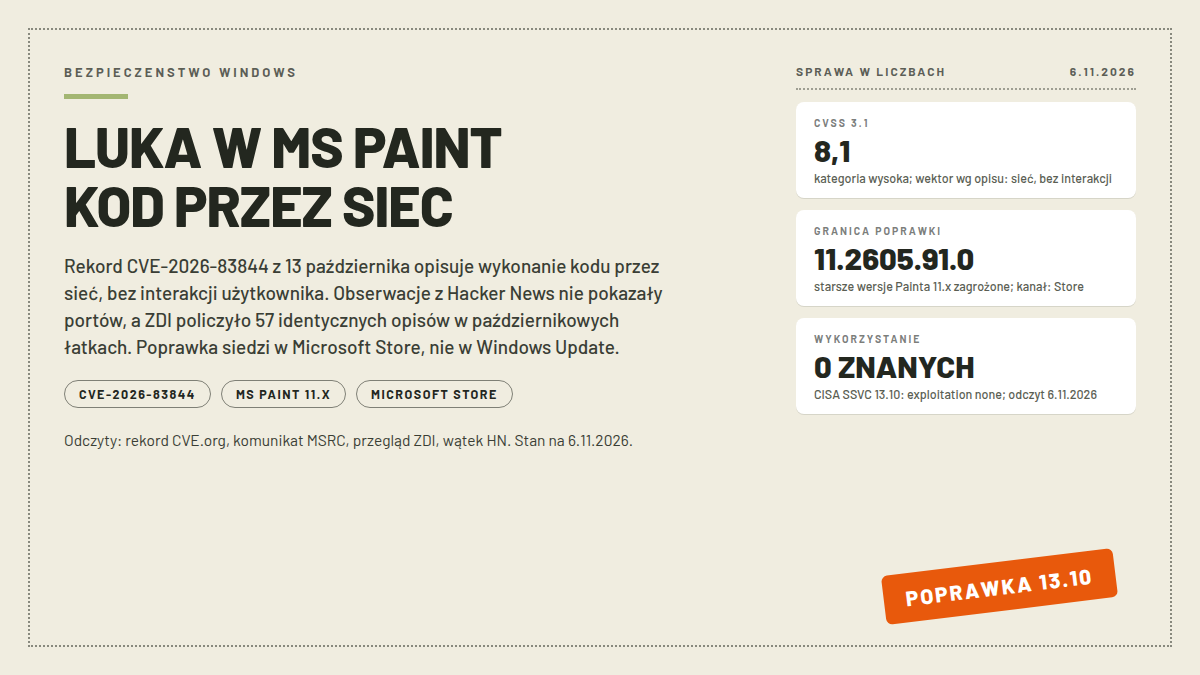
13 października Microsoft opublikował rekord CVE-2026-83844, i jest w nim zdanie, które brzmi jak pomyłka: błąd odczytu poza zakresem w Windows Paint ma pozwalać nieautoryzowanemu atakującemu wykonać kod przez sieć. Paint, aplikacja do rysowania, ma być osiągalny zdalnie, bez żadnej interakcji użytkownika. Skala to 8,1 z 10 w CVSS, czyli kategoria wysoka. Poprawiona wersja siedzi w Microsoft Store od tej samej październikowej porcji łatek, prawie miesiąc po ogłoszeniu spora liczba komputerów tej poprawki wciąż nie dostała, a opis luki wzbudził na Hacker News więcej pytań niż odpowiedzi. Ten tekst rozkłada rekord na fakty z datami, pokazuje precedens z Notatnika z lutego, który wektor ma zwyczajny, i prowadzi przez aktualizację Painta w Sklepie, bo Windows Update tej poprawki nie pokaże.
- Najważniejsze informacje
- Co dokładnie mówi rekord CVE-2026-83844
- Odczyt, który ma kończyć się wykonaniem kodu
- Październikowa fala i podejrzenie kopiuj-wklej
- Precedens z lutego: luka w Notatniku
- Jak sprawdzić i zaktualizować Paint
- Co z tego dla Polski
- Najczęstsze pytania
Najważniejsze informacje
| Co | Szczegóły |
|---|---|
| Rekord | CVE-2026-83844, opublikowany 13 października 2026 przez Microsoft jako CNA |
| Typ i skala | Odczyt poza zakresem (out-of-bounds read) z wykonaniem kodu; CVSS 3.1: 8,1, kategoria wysoka |
| Wektor wg opisu | Sieć (AV:N), wysoka złożoność ataku (AC:H), bez uprawnień (PR:N), bez interakcji użytkownika (UI:N) |
| Zagrożone wersje | Microsoft Paint 11.0.0.0 do wersji poniżej 11.2605.91.0, czyli aplikacja ze Sklepu |
| Klasyczny mspaint.exe | Poza zakresem rekordu; dotyczy tylko nowego Painta z wersją 11.x |
| Poprawka | Wersja 11.2605.91.0 i nowsze; kanał to Microsoft Store, nie Windows Update (odczyty 6.11.2026) |
| Wykorzystanie | CISA SSVC z 13 października: brak stwierdzonych eksploatacji, exploit nieautomatyzowalny; odczyt 6.11 bez publicznych raportów o atakach |
| Dyskusja | Hacker News: zgłoszenie 5 listopada, 653 punkty i 247 komentarzy (odczyt 6.11.2026) |
Co dokładnie mówi rekord CVE-2026-83844
Rekord opublikowała sama firma, nie zewnętrzny badacz: Microsoft jest numerującą organizacją CNA dla własnych produktów, więc nie ma tu wątpliwości typu „ktoś sam sobie wystawił CVE”. Opis brzmi po angielsku tak: „Out-of-bounds read in Windows Paint allows an unauthorized attacker to execute code over a network”, po polsku: odczyt poza zakresem w Windows Paint pozwala nieautoryzowanemu atakującemu wykonać kod przez sieć. Do tego wektor CVSS: AV:N/AC:H/PR:N/UI:N, rozwijając: atak przez sieć, wysoka złożoność ataku, bez wymaganych uprawnień i bez wymaganej interakcji użytkownika. Trzy dalsze znaczniki metadanych drążą szczegóły: exploit oznaczono jako nieprzygotowany (E:U), poprawka jako oficjalnie dostępna (RL:O), a opis jako potwierdzony przez producenta (RC:C).
Zakres dotyczy wyłącznie aplikacji Paint ze sklepu, w wersjach od 11.0.0.0 do poniżej 11.2605.91.0. Klasyczny mspaint.exe, ten kopiowany przez ludzi między Windowsami od dekady, ma inne numery wersji i nie mieści się w rekordzie. Wszystko to wygląda na zwykłą, rutynową poprawkę z październikowego Patch Tuesday, gdyby nie jedno: kombinacja „przez sieć” plus „bez interakcji” przy programie do rysowania.
Trzecie źródło, treść CISA dodana do rekordu tego samego dnia, każe skalować grozę w dół. Koordynatorzy CISA ocenili exploit jako nieautomatyzowalny, a całkowity wpływ techniczny zapisali przy statusie „Exploitation: none”, czyli braku stwierdzonych eksploatacji. W odczycie z 6 listopada nie znaleziono publicznego raportu o wykorzystaniu luki w atakach.
Odczyt, który ma kończyć się wykonaniem kodu
Zdziwienie komentujących na Hacker News ma dwa poziomy. Po pierwsze, sam typ błędu: out-of-bounds read to odczytanie pamięci dalej, niż wolno, a klasycznie takie błędy prowadzą do wycieku danych, nie uruchamiają kodu; przejście od odczytu do wykonania wymaga zwykle łańcucha z inną luką. Po drugie, wektor: żeby program był „zdalnie osiągalny bez interakcji”, musi jakoś kontaktować się z siecią, i tu zaczyna się domyślanie, bo komunikat MSRC nie wyjaśnia tego ani słowem. Wątek z 5 listopada uzbierał 653 punkty i 247 komentarzy (odczyt 6 listopada), a jeden z pierwszych komentarzy pod zgłoszeniem brzmiał krótko: „how? why does paint even have internet access?”.
Ktoś w końcu sprawdził. Użytkownik jdiff zgłosił, że na jego maszynie, obserwowanej przez połączenie SSH do WSL, Paint nie otwiera żadnych portów. Inny komentujący przyznał wprost, że „po prostu odmawia uwierzenia, że Paint uruchamia serwer”. Teorie z wątku o tym, skąd w Paincie sieć, wymieniają indeksowanie plików w tle, renderowanie miniatur albo telemetrię, i wszystkie mają status zgadywanki, bo Microsoft ich nie potwierdził. To nie jest pierwsza aplikacja, która dzwoni do domu częściej, niż zakładają jej użytkownicy; wtyczki Postmana doklejane do Claude Code i samozatwierdzające się hooki opisywaliśmy 3 listopada.
Sieć w Paincie jest jednak realna, i to od dawna, tylko w innym miejscu, niż podpowiada opis luki. Analiza Xushenga Li, która 24 sierpnia trafiła na Hacker News (861 punktów), opisała, jak generowanie obrazów AI w Paincie wysyła prompt do zdalnej moderacji, serwer odsyła GUID, a ten ląduje jako niewidoczny znak wodny w pikselach lokalnie wygenerowanego obrazu. Wyliczenie katalogu instalacji pokazało przy okazji cztery modele ONNX, od kilkunastu do trzystu megabajtów. Paint 11 to nie jest program, który siedzi offline i patrzy w piksele, więc podłoże pod „sieciowy” wektor istnieje; brakuje tylko wyjaśnienia, jak z tego podłoża miał powstać zdalny kod bez interakcji.
Październikowa fala i podejrzenie kopiuj-wklej
Odpowiedź może być nudniejsza, niż brzmi opis. Zero Day Initiative w przeglądzie październikowych łatek z 13 października policzyło, że 59 CVE z tej fali spełnia definicję wormable przyjętą przez autora przeglądu, a 57 z nich zawiera dosłownie tę samą formułę: „An unauthenticated attacker could exploit this vulnerability by sending a specially crafted packet to an affected service over the network” plus „No authentication or user interaction is required”. Paint z CVE-2026-83844 stoi na liście tych 59. Autor napisał, że zwykle wymienia każdy taki błąd osobno, ale w październiku było ich za dużo. Pytanie o kopiuj-wklej postawił dopiero komentujący na Hacker News, który zestawił te liczby z Paintem: skoro 57 opisów brzmi identycznie, opis wektora w rekordzie Painta może być formułą z szablonu, a nie opisem realnej drogi ataku.
Opis wektora w rekordzie nie jest gwarancją realnej drogi ataku, tylko formułą klasyfikacyjną, która czasem siedzi w szablonie. Dla użytkownika wniosek jest prosty i tak samo działający w obu przypadkach: zaktualizuj, bo o tym, czy droga istniała naprawdę, decyduje poprawka, nie esej. Rekordy „bez interakcji” potrafią oznaczać najróżniejsze mechanizmy, od prawdziwego zero-click, jak luka na pojedynczej wiadomości SMS w Androidzie, po formułę wklejoną z szablonu.
Precedens z lutego: luka w Notatniku
To nie jest pierwszy CVE w aplikacji dołączonej do Windowsa i dostarczanej przez Sklep. 10 lutego Microsoft opublikował CVE-2026-20841, wstrzyknięcie polecenia w Windows Notepad z oceną 7,8. Wektor był wtedy zwyczajny: AV:L, czyli atak lokalny, z interakcją użytkownika (UI:R), klasyczne „otwórz przygotowany plik, a aplikacja wykona coś więcej”. Hacker News dało wątkowi 804 punkty. Zakres również dotyczył linii 11.x, do wersji poniżej 11.2512.26.0.
Porównanie obu rekordów pokazuje, czemu październikowy opis tak mocno zgrzyta. Notatnik dostał wąsko zakrojony błąd o zwykłym profilu, Paint dostaje opis w typie wirusa sieciowego. Możliwe, że październikowy opis jest prawdziwy i kryje coś w komponentach współdzielonych przez nowoczesne aplikacje Windows; możliwe, że to nadgorliwy szablon. Bez komentarza producenta obie teorie stoją obok siebie, a wątek na Hacker News bez odpowiedzi Microsoftu jakoś przetrwał do dziś.
Jak sprawdzić i zaktualizować Paint
Poprawka nie idzie przez Windows Update, co potwierdzili komentujący na Hacker News już 5 listopada: „Had to go to Microsoft Store to get the fixed version, Windows Update didn’t show anything”. Dobreprogramy z 5 listopada postawiły na to nawet w tytule: „Windows 11: luka w Paincie. Nie każdy widzi aktualizację”. Ścieżka prowadzi przez Microsoft Store, zakładkę Biblioteka i przycisk Pobierz aktualizacje, po czym Paint pobiera wersję 11.2605.91.0 albo nowszą. Granicę podaje bezpośrednio rekord CVE: wszystko od 11.2605.91.0 w górę jest poza luką, a odczyty społeczności z 5 listopada wskazywały 11.2609.401.0 jako aktualnie rozdawaną wersję.
Jeśli Windows mówi, że aktualizacji brak, a wersja Painta wciąż poniżej granicy, zostaje cierpliwość: Microsoft Store rozsyła pakiety falami i część z nich dochodzi później niż październikowe Patch Tuesday. Nie trzeba przy tym nic wyłączać ani odinstalowywać: nie ma oficjalnego zalecenia w stylu „nie otwieraj Painta”, bo rekord nie opisuje konkretnej drogi ataku. Klasyczny mspaint.exe jest poza zakresem i aktualizacja go nie dotyczy.
Na marginesie: szukając informacji po polsku, łatwo trafić na paint.NET, darmowy edytor o podobnej nazwie, który z tą luką nie ma nic wspólnego. Paint na Windowsa pobiera się ze Sklepu albo przychodzi z systemem preinstalowany; żadna strona z „poprawionym instalatorem Painta” nie jest oficjalnym kanałem, i takie pliki lepiej usuwać nieotwarte.
Co z tego dla Polski
Nowy Paint 11.x to domyślny Paint w Windows 11 i to z tym systemem lukę wiąże też tytuł Dobreprogramy; klasyczny mspaint.exe pozostaje poza zakresem rekordu. Poprawka dotyczy więc praktycznie każdego komputera z Windows 11 w polskim domu, nie tylko ludzi rysujących. Ścieżka aktualizacji przez Microsoft Store działa w Polsce identycznie; ma to zresztą wspólny mianownik z wątkiem zaufania do oprogramowania, które jest na maszynie z definicji, jak backdoor w Claude Code z 30 października; Dobreprogramy opisały 5 listopada problem z widocznością poprawki, co wskazuje, że fala sklepowych aktualizacji u części polskich użytkowników jeszcze nie doszła. Komunikatu CERT Polska na temat tej konkretnej luki w odczycie z 6 listopada nie było.
Najciekawsze w tej sytuacji jest to, co jeszcze nie zostało powiedziane. Microsoft nie wyjaśnił, który komponent Painta ma być osiągalny przez sieć, czy opis wektora dotyczy tej aplikacji, czy wspólnego szablonu październikowej fali, i na jakiej drodze sieciowej atakujący miałby się w ogóle pojawić. Jeśli ktoś z badaczy opisze techniczne podłoże luki, ten tekst dostanie dopisek; do tego czasu uczciwa odpowiedź na tytułowe pytanie brzmi: w rekordzie jest sieć i brak interakcji, na maszynach obserwowanych przez komentujących portów nie ma, a poprawka kosztuje jedno kliknięcie w Sklepie.
Najczęstsze pytania
Jak zaktualizować Paint do wersji bez luki CVE-2026-83844?
Otwórz Microsoft Store, wejdź w Bibliotekę i kliknij Pobierz aktualizacje; Paint zaktualizuje się do wersji 11.2605.91.0 lub nowszej. Windows Update tej poprawki nie pokazuje, bo Paint jest aplikacją sklepową rozsyłaną falami.
Które wersje Painta są zagrożone luką?
Rekord CVE obejmuje wersje od 11.0.0.0 do poniżej 11.2605.91.0. Wersje 11.2605.91.0 i nowsze są poprawione; odczyty społeczności z 5 listopada wskazywały 11.2609.401.0 jako najnowszą dostępną.
Czy klasyczny Paint mspaint.exe też ma tę lukę?
Nie. Rekord dotyczy wyłącznie aplikacji Paint ze Sklepu o wersjach 11.x; klasyczny mspaint.exe ma inne numery wersji i nie mieści się w zakresie CVE-2026-83844.
Czy luka w Paincie była wykorzystywana przez atakujących?
Według oceny CISA z 13 października nie stwierdzono eksploatacji, a exploit oceniono jako nieautomatyzowalny. W odczycie z 6 listopada nie pojawił się żaden publiczny raport o atakach wykorzystujących tę lukę.
Źródła
- Rekord CVE-2026-83844, CVE.org (opublikowany 13.10.2026, odczyt 6.11.2026)
- Komunikat MSRC dla CVE-2026-83844 (odczyt 6.11.2026)
- The October 2026 Security Update Review, Zero Day Initiative (13.10.2026)
- Dyskusja na Hacker News o CVE-2026-83844 (zgłoszenie 5.11.2026, 653 punkty w odczycie 6.11)
- Microsoft Paint and Photos Embed Server-Issued GUIDs as Invisible Watermarks, Xusheng Li (24.08.2026)
- Rekord CVE-2026-20841, CVE.org (Notepad, opublikowany 10.02.2026)
- Dobreprogramy, „Windows 11: luka w Paincie. Nie każdy widzi aktualizację”, 5.11.2026 (tytuł i data potwierdzone w Google News PL; URL za pośrednikiem Google nieodczytany)