Model językowy siedzi w pustym pokoju. Wiedzę ma z treningu, ale twojego kalendarza nie zobaczy, do repozytorium na GitHubie nie zajrzy i nie zapyta bazy danych o nic konkretnego, dopóki ktoś mu tego nie umożliwi. MCP, w rozwinięciu Model Context Protocol, to otwarty standard, który tę robotę ujednolicił: jeden zestaw zasad opisuje, jak aplikacja AI odnajduje zewnętrzne narzędzia, dane i gotowe szablony zadań, a potem z nich korzysta. Zanim pojawił się pod koniec 2024 roku, każde takie połączenie powstawało osobno, na miarę i ręcznie. Dziś po MCP sięgają agenci, edytory kodu i asystenci, więc bez tej skróconej nazwy trudno zrozumieć, jak działa nowoczesny asystent. Poniżej: jak działa od środka, kto go przyjął, gdzie leżą ryzyka i od czego zacząć. Tekst wpisuje się w moją serię „AI bez żargonu”, w której rozkładam na czynniki pierwsze podstawy pracy z modelami.
- Skąd się wziął MCP i dlaczego komuś był potrzebny?
- Jak działa MCP, jeśli patrzeć na sens, a nie na nazwy?
- Czym jest serwer MCP w praktyce?
- Kto przyjął MCP i jak to wygląda pod koniec 2026?
- Czym MCP różni się od klasycznego API i function calling?
- Jak bardzo można ufać serwerom MCP?
- Co z MCP ma zwykły użytkownik w Polsce?
- Od czego zacząć z MCP?
- Najważniejsze informacje
- Najczęstsze pytania
Skąd się wziął MCP i dlaczego komuś był potrzebny?
Policzmy starą drogę. Masz dziesięć aplikacji z AI i dwadzieścia narzędzi: dysk, czat firmowy, repozytorium, bazę, kalendarz. Każda para aplikacja plus narzędzie to osobna integracja, pisana i utrzymywana osobno, a każda zmiana jednej strony psuje drugą. Twórcy narzędzi pisali wtyczki pod kolejne asystenty, twórcy asystentów łączniki pod kolejne narzędzia, i nikt nie był z tego zadowolony.
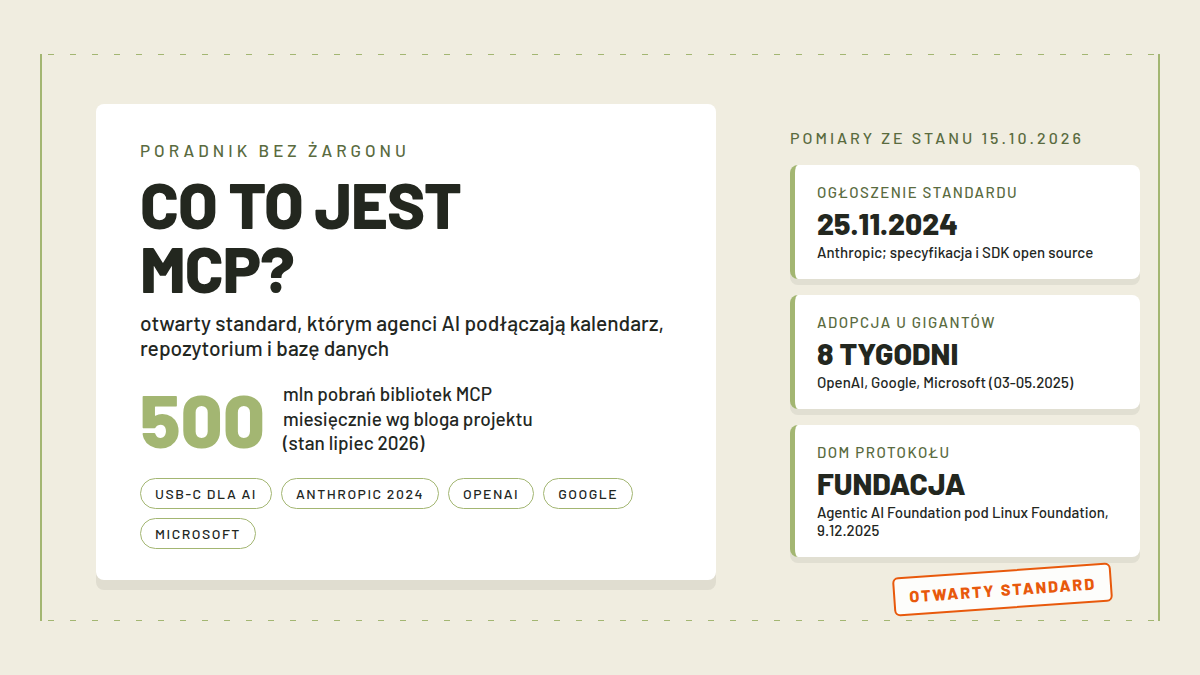
Na to 25 listopada 2024 roku odpowiedział Anthropic, publikując Model Context Protocol: specyfikację oraz biblioteki programistyczne udostępnione jako otwarte oprogramowanie, obsługę lokalnych serwerów MCP w aplikacjach Claude Desktop i pierwsze repozytorium gotowych serwerów. Od pierwszego dnia deklarowały współpracę Block i Apollo, a także narzędzia dla programistów: Zed, Replit, Codeium i Sourcegraph. W paczce startowej znalazły się serwery dla Dysku Google, Slacka, GitHuba, Gita, Postgresa i Puppeteera. Protokół zaprojektowali David Soria Parra i Justin Spahr-Summers, i to ich firma prowadziła go przez ponad rok, zanim przekazała go fundacji.
W dokumentacji twórcy sami proponują porównanie: „Traktuj MCP jak port USB-C dla aplikacji AI. Podobnie jak USB-C daje ustandaryzowane złącze dla urządzeń elektronicznych, MCP daje ustandaryzowany sposób podłączania aplikacji AI do systemów zewnętrznych”. Analogia jest cudza i jak większość porównań kuleje, ale tu łapie istotę: jedno gniazdo zamiast szuflady kabli. Serwer pisany raz działa w każdej aplikacji, która mówi po MCP, i w tym cały sens tego standardu.
Jak działa MCP, jeśli patrzeć na sens, a nie na nazwy?
W układance MCP są trzy role. Aplikacja AI, którą obsłużysz, to w dokumentacji host: Claude Desktop, edytor kodu z asystentem, chatbot firmowy. Po drugiej stronie stoi serwer MCP, program, który wystawia na zewnątrz konkretne możliwości: przeszukiwanie dokumentów, zakładanie zadań, odpytywanie bazy. Między nimi pracuje klient, po jednym na każdy serwer: to on utrzymuje połączenie, pyta serwer o to, co umie, i przekazuje wyniki aplikacji. Użytkownik widzi tylko aplikację; reszta to rusztowanie pod spodem.
Wspólnym językiem jest JSON-RPC, czyli prosty format wiadomości typu zapytanie i odpowiedź. Serwer może wystawiać narzędzia, czyli akcje do wykonania: uruchom zapytanie SQL, utwórz zgłoszenie, wyślij wiadomość. Może wystawiać zasoby, dane do czytania: zawartość pliku, schemat tabeli, wynik zapytania. Może wreszcie szablony promptów, gotowe wzorce interakcji. Aplikacja odpytuje serwer o listę możliwości, informuje o nich model, a model decyduje, kiedy z czego skorzystać. Jest i ruch w drugą stronę: serwer może poprosić o dodatkową informację albo potwierdzenie akcji, gdy zaraz dojdzie do czegoś nieodwracalnego.
Połączenia idą dwiema drogami. Lokalnie protokół biegnie przez standardowe strumienie wejścia i wyjścia procesu, bez sieci: serwer startuje na twojej maszynie jako zwykły program. Zdalnie działa transport strumieniowany po HTTP, z logowaniem i zgodą na dostęp zamiast wklejania kluczy. Od specyfikacji 2026-07-28 protokół jest przy tym bezstanowy: każde żądanie samo niesie wersję protokołu i możliwości obu stron, bez trwałych sesji. Dla użytkownika brzmi to jak bełkot, ale oznacza prostsze i tańsze serwery w chmurze, które nie muszą pamiętać rozmowy między zapytaniami.
Warunki brzegowe spisane uczciwie. Żeby cokolwiek zadziałało, potrzebujesz aplikacji z obsługą MCP i skonfigurowanego serwera; samego modelu to nie załatwia. Lokalny serwer oznacza zgodę na uruchamianie programu na własnym komputerze, często z dostępem do plików. Zdalny wymaga konta u dostawcy i zgody na zakres dostępu. Model bez podpiętych serwerów nic z tego nie zobaczy.
Czym jest serwer MCP w praktyce?
Serwer MCP to tłumacz między światem modelu a jednym konkretnym miejscem. Serwer GitHuba wie, jak zamienić prośbę „pokaż otwarte zgłoszenia w tym repozytorium” na wywołanie API GitHuba i sprowadzić odpowiedź do tekstu, który model zrozumie. Serwer bazy danych przyjmuje pytania i uruchamia zapytania SQL, serwer przeglądarki otwiera strony i zbiera z nich treści, serwer dysku przeszukuje dokumenty. Model nigdzie się niczego nowego nie uczy: dostaje listę narzędzi z opisami i wybiera.
Rozróżnienie lokalne i zdalne ma praktyczne konsekwencje. Lokalny serwer działa u ciebie: szybko, bez wysyłania danych trzecim stronom, ale ty odpowiadasz za to, co uruchamiasz. Zdalny ktoś utrzymuje za ciebie: zero instalacji, logowanie przeglądarką, ale dane przelatują przez cudzą maszynę, a wyłączenie serwisu wyłącza funkcję. W dokumentacji zdalnym przykładem jest serwer Sentry, lokalnym serwer plików uruchamiany przez aplikację kliencką.
Katalog takich serwerów przestał być spacerem po repozytoriach GitHuba we wrześniu 2025 roku, gdy wystartował w wersji próbnej publiczny rejestr MCP z otwartym API. Każdy może napisać własny serwer i zgłosić go do rejestru, a aplikacje mogą traktować rejestr jako źródło spisu. Rejestr jest otwarty i moderowany przez społeczność, więc wątpliwe pozycje da się zgłaszać do usunięcia. Sam żadnego serwera MCP nie napisałem, więc opisuję go według tego, co mówią twórcy.
Kto przyjął MCP i jak to wygląda pod koniec 2026?
Przez pierwsze miesiące MCP był standardem jednego producenta z garstką partnerów. Odpowiedź na wątpliwości przyszła 26 marca 2025 roku: OpenAI ogłosiło przyjęcie MCP, Sam Altman napisał w sieci X, że „ludzie kochają MCP i z radością dodamy wsparcie w naszych produktach”, a wsparcie od razu trafiło do Agents SDK, z aplikacją desktopową ChatGPT i Responses API na później. Dwa tygodnie później, 9 kwietnia 2025, Demis Hassabis, szef Google DeepMind, zapowiedział na X wsparcie MCP w modelach Gemini i SDK, oceniając, że „MCP to dobry protokół i szybko staje się otwartym standardem ery agentowej AI”. 19 maja 2025 na konferencji Build Microsoft dodał natywne wsparcie MCP w Windows, z platformą Windows AI Foundry i zapowiedzią systemowego rejestru serwerów.
Trzej najwięksi konkurenci przyjęli ten standard w ciągu ośmiu tygodni, i to zamyka dyskusję o tym, czy MCP był zabiegiem marketingowym. 8 września 2025 wystartował publiczny rejestr serwerów. 9 grudnia 2025 Anthropic oddał protokół do nowej Agentic AI Foundation pod parasolem Linux Foundation, z Blockiem i OpenAI jako współzałożycielami oraz deklaracjami wsparcia od Google, Microsoftu, AWS, Cloudflare i Bloomberg; obok MCP fundacja dostała jeszcze goose firmy Block i AGENTS.md od OpenAI. Liczby z końca 2025, choć pochodzą od samego Anthropica, robią wrażenie: ponad 10 tysięcy aktywnych publicznych serwerów i ponad 97 milionów pobrań bibliotek miesięcznie. W lipcu 2026 blog MCP podawał już blisko pół miliarda pobrań SDK miesięcznie, a w sierpniu 2026, według doniesień branżowych, Google przeniósł pod tę samą fundację swój protokół agentowy A2A. Standard ma neutralny dom, co ma znaczenie też dla mniejszych graczy budujących na otwartych modelach, bo nikt nie musi kupować dostępu do ekosystemu jednej firmy.
Czym MCP różni się od klasycznego API i function calling?
Function calling, mechanizm wywoływania funkcji przez model, istniał przed MCP i istnieje dalej. Model umie powiedzieć: wywołaj funkcję o tej nazwie z takimi argumentami. Ale tę funkcję, jej opis i kod łączący ją z prawdziwym światem piszesz wewnątrz jednej konkretnej aplikacji. Zmienisz asystenta, piszesz od nowa. To działa, dopóki integracji jest mało.
Klasyczne API to inny poziom tego samego problemu: każdy serwis mówi własnym językiem, ze swoimi kluczami i formatami, a model nie wie o nim nic, dopóki ktoś mu tego nie przetłumaczy. Dobrą ilustracją starego świata jest klasyczne API Claude: konsola, klucz, własne wywołania HTTP. MCP go nie zastępuje, bo serwery MCP pod spodem i tak odwołują się do zwykłych API. Różnica jest w warstwie wyżej: raz napisany serwer opisuje swoje narzędzia standardowo i działa w każdej aplikacji z obsługą MCP.
| Co | API i function calling | MCP |
|---|---|---|
| Podłączenie narzędzia | kod dla każdej pary aplikacja-narzędzie | konfiguracja gotowego serwera |
| Opis możliwości | pisany ręcznie w aplikacji | wystawiany przez protokół |
| Przenośność integracji | brak, zależy od aplikacji | ten sam serwer działa w wielu |
| Zarządzanie standardem | każdy producent osobno | fundacja pod Linux Foundation |
W praktyce dla zwykłego użytkownika różnica sprowadza się do jednego pytania: czy chcesz instalować wtyczki, czy pisać kod. Jeśli pierwsze, to właśnie dlatego MCP zwrócił uwagę poza światem programistów.
Jak bardzo można ufać serwerom MCP?
Serwer MCP to zainstalowane oprogramowanie z szerokim dostępem: do plików, poczty, repozytoriów, baz. Zaufanie do niego powinno wyglądać jak zaufanie do programu pobranego z internetu, nie jak do dodatku ze sklepu. Tymczasem opisy narzędzi czyta model, a człowiek widzi tylko skrót, i na tej nierówności wyrastają realne ataki.
Badacze z Invariant Labs opisali 1 kwietnia 2025 roku ataki typu tool poisoning, czyli trucie narzędzi. W opisie niewinnego narzędzia, na przykład dodającego dwie liczby, ukryta była instrukcja każąca modelowi wczytać klucz prywatny SSH i plik konfiguracyjny z hasłami, a potem przemycać ich treść w parametrze opisanym jako „przypis do wyjaśnienia matematycznego”. Użytkownik widzi dodawanie, model widzi polecenie. Ci sami badacze pokazali rug pull, czyli zmianę opisu narzędzia po jego zatwierdzeniu, i tool shadowing, gdzie zatruty opis jednego serwera przedefiniowuje zachowanie zaufanego narzędzia innego serwera, w demo przesyłając wszystkie maile do atakującego. Testy robili na Cursorze, ale chodzi o każdą aplikację bez walidacji opisów.
Na to nakładają się zwykłe dziury w oprogramowaniu pośrednim. CVE-2025-6514, opublikowane w bazie NVD 9 lipca 2025 roku, to wstrzyknięcie poleceń systemowych w narzędziu mcp-remote, służącym do podpinania lokalnych aplikacji do zdalnych serwerów: spreparowana odpowiedź przy logowaniu mogła uruchomić dowolne polecenie na maszynie ofiary. A 26 września 2025 Koi Security opisało pierwszy złośliwy serwer przechwycony na produkcji: podmieniona wersja pakietu postmark-mcp w repozytorium npm dorzucała do wysyłanych maili ukrytą kopię trafiającą do atakującego. The Register wrócił do sprawy trzy dni później, a zespoły, które pakiet wdrożyły, dostawały radę, żeby ogłaszały incydent. Microsoft przy okazji zapowiedzi MCP w Windows wymieniał zresztą te same ryzyka: kradzież tokenów, przejęcia serwerów, wstrzykiwanie poleceń w treści.
Dopisek uczciwości: żadnego serwera MCP na własnej maszynie nie uruchamiałem i złośliwych przykładów nie odtwarzałem, powyższe opisuję według źródeł z datami. Wnioski są przy tym proste: traktować instalację serwera jak instalację programu, sprawdzać wydawcę, dawać najmniejsze potrzebne uprawnienia i pamiętać, że zatwierdzenie z wczoraj nie wiąże wersji z jutro. Dokumentacja MCP ma osobną stronę z zaleceniami bezpieczeństwa. Mam też w głowie kontekst z wpisu o samoreplikacji AI: agenty z dostępem do realnych systemów przestają być zabawką laboratoriów, więc zakres oddawanych uprawnień to decyzja, nie formalność.
Co z MCP ma zwykły użytkownik w Polsce?
Najpierw całkiem przyziemnie: MCP pojawia się tam, gdzie w aplikacji AI podpinasz konektor albo dodatek. W ustawieniach Claude, ChatGPT, edytorów kodu z Copilotem i innych narzędzi wymienionych w dokumentacji znajdziesz listę połączeń i kreator ich dodawania. Interfejsy i konfiguracja są po angielsku, ale to zwykle wybór z listy i logowanie, nie pisanie kodu. Podpięte narzędzia pracują na polskich treściach bezproblemowo, bo model odpowiada w języku zapytania. Nie testowałem tych połączeń na własnym koncie, więc opisuję ścieżki według dokumentacji, nie według własnych kliknięć.
Scenariusze zaczynają się od podpięcia kalendarza albo notatek, żeby asystent przestał pytać o rzeczy, które ma w zasięgu. Kolejny poziom to agenci, czyli modele wykonujące wieloetapowe zadania narzędziami; o tym, czym różni się agent od zwykłego czatu, pisałem w tekście o agentach AI, a bezpłatnym przykładem jest Talorys. Zdalne serwery MCP to naturalna droga, po której takie agenty docierają do zewnętrznych systemów. W 2026 roku doszły MCP Apps: serwer może zwrócić interaktywną aplikację wewnątrz rozmowy, wykres do klikania albo formularz, renderowaną w odizolowanej ramce pod kontrolą aplikacji-gospodarza.
Prosta zasada uchroniłaby sporo ludzi: nie podpinaj serwera do tego, czego stracić nie chcesz, zanim zrozumiesz, co on może. Kalendarz do czytania to inna liga niż konto pocztowe z prawem wysyłki.
Od czego zacząć z MCP?
Jeśli jesteś użytkownikiem, zacznij od aplikacji, którą masz: sprawdź w ustawieniach, czy jest sekcja konektorów albo serwerów MCP. Spis publicznych serwerów prowadzi rejestr pod registry.modelcontextprotocol.io, a pierwsze wybory lepiej robić wśród serwerów oficjalnych, utrzymywanych przez producentów tych narzędzi. Zdalny serwer podpinasz logowaniem, lokalny wymaga instalacji i konfiguracji, więc na rozgrzewkę łatwiejszy jest zdalny.
Jeśli piszesz kod, punktem startu jest dokumentacja na modelcontextprotocol.io: osobne przewodniki budowania serwerów i klientów, biblioteki dla Pythona i TypeScript, od 2026 roku stabilny gem dla Ruby, oraz Inspector, narzędzie do podglądania tego, co klient i serwer sobie wysyłają. Reprezentatywne implementacje serwerów leżą w otwartym repozytorium projektu. Specyfikacja 2026-07-28 uprościła serwery chmurowe, bo bezstanowy protokół zniesie skromniejszą infrastrukturę, więc próg wejścia jest dziś niższy niż rok wcześniej.
Najważniejsze informacje
| Co | Szczegół |
|---|---|
| Pełna nazwa | Model Context Protocol |
| Twórca | Anthropic, ogłoszenie 25.11.2024 |
| Rodzaj | otwarty standard, open source |
| Trzy prymitywy serwera | narzędzia, zasoby, szablony promptów |
| Transporty | stdio (lokalnie), Streamable HTTP (zdalnie) |
| Kto przyjął | OpenAI 26.03.2025, Google 9.04.2025, Microsoft 19.05.2025 |
| Dom protokołu | Agentic AI Foundation pod Linux Foundation, od 9.12.2025 |
| Aktualna specyfikacja | 2026-07-28, protokół bezstanowy |
Najczęstsze pytania
Co to jest MCP w AI?
Otwarty standard, po którym aplikacje AI odnajdują i używają zewnętrznych narzędzi oraz danych. Stworzył go Anthropic w listopadzie 2024, a dziś rozwija go fundacja pod Linux Foundation. W praktyce to warstwa, dzięki której asystent zajrzy do twojego kalendarza, repozytorium albo bazy bez osobnej integracji dla każdego połączenia.
Co to jest MCP w kontekście AI, jeśli spotykam to po raz pierwszy?
Spotykasz MCP wtedy, gdy w aplikacji AI dodajesz konektor albo podpinasz zewnętrzne narzędzie. Lista takich połączeń w ustawieniach Claude, ChatGPT czy edytorów kodu opiera się na tym protokole. Adres z końcówką /mcp w dokumentacji narzędzia to zdalny serwer gotowy do podpięcia.
Co to jest MCP server?
Program, który wystawia możliwości jednego konkretnego narzędzia w standardzie MCP: serwer GitHuba obsługuje zgłoszenia i pull requesty, serwer bazy danych uruchamia zapytania, serwer plików daje dostęp do katalogu na dysku. Może działać lokalnie na twojej maszynie albo zdalnie u dostawcy. Model dostaje z niego tylko listę narzędzi i wybiera.
Czym jest MCP dla agentów AI?
Agent bez narzędzi potrafi tylko pisać. Z podpiętymi serwerami MCP może wykonywać wieloetapowe zadania: sprawdzić dane w jednym systemie, zdecydować i dopisać wynik w drugim. MCP jest dla agenta spisem czynności, które ma do dyspozycji, i miejscem, gdzie użytkownik może je ograniczyć.
Czym jest protokół MCP?
Zbiorem zasad komunikacji między aplikacją AI a serwerem narzędzi. Wiadomości idą w formacie JSON-RPC, po lokalnych strumieniach albo po HTTP, a od specyfikacji 2026-07-28 każde żądanie jest samowystarczalne i bezsesyjne. Protokół jest otwarty i darmowy, a od grudnia 2025 utrzymuje go Agentic AI Foundation pod Linux Foundation.
Źródła
- Anthropic, ogłoszenie MCP z 25.11.2024 (odczyt 15.10.2026): https://www.anthropic.com/news/model-context-protocol
- Dokumentacja MCP, strona „What is the MCP?”, odczyt 15.10.2026: https://modelcontextprotocol.io/docs/getting-started/intro
- Dokumentacja MCP, architektura, odczyt 15.10.2026: https://modelcontextprotocol.io/docs/2026-07-28/learn/architecture.md
- Specyfikacja 2026-07-28, lista zmian, odczyt 15.10.2026: https://modelcontextprotocol.io/specification/2026-07-28/changelog.md
- TechCrunch, OpenAI przyjmuje MCP, 26.03.2025, odczyt 15.10.2026: https://techcrunch.com/2025/03/26/openai-adopts-rival-anthropics-standard-for-connecting-ai-models-to-data/
- TechCrunch, Google wspiera MCP, 9.04.2025, odczyt 15.10.2026: https://techcrunch.com/2025/04/09/google-says-itll-embrace-anthropics-standard-for-connecting-ai-models-to-data/
- The Verge, MCP w Windows, 19.05.2025, odczyt 15.10.2026: https://www.theverge.com/news/669298/microsoft-windows-ai-foundry-mcp-support
- Blog MCP, start rejestru w wersji próbnej, 8.09.2025, odczyt 15.10.2026: https://blog.modelcontextprotocol.io/posts/2025-09-08-mcp-registry-preview/
- Anthropic, przekazanie MCP do Agentic AI Foundation, 9.12.2025, odczyt 15.10.2026: https://www.anthropic.com/news/donating-the-model-context-protocol-and-establishing-of-the-agentic-ai-foundation
- Blog MCP, wydanie specyfikacji 2026-07-28, odczyt 15.10.2026: https://blog.modelcontextprotocol.io/posts/2026-07-28/
- Dokumentacja MCP, rozszerzenie MCP Apps, odczyt 15.10.2026: https://modelcontextprotocol.io/extensions/apps/overview
- Invariant Labs, badanie tool poisoning, 1.04.2025, odczyt 15.10.2026: https://invariantlabs.ai/blog/mcp-security-notification-tool-poisoning-attacks
- NVD, CVE-2025-6514 (mcp-remote), 9.07.2025, odczyt 15.10.2026: https://nvd.nist.gov/vuln/detail/CVE-2025-6514
- JFrog, analiza CVE-2025-6514, lipiec 2025, odczyt 15.10.2026: https://jfrog.com/blog/2025-6514-critical-mcp-remote-rce-vulnerability
- Koi Security, backdoor w pakiecie postmark-mcp, 26.09.2025, odczyt 15.10.2026: https://www.koi.security/blog/postmark-mcp-npm-malicious-backdoor-email-theft
- The Register, podmieniony pakiet postmark-mcp, 29.09.2025, odczyt 15.10.2026: https://www.theregister.com/2025/09/29/postmark_mcp_server_code_hijacked/
- Techstrong.ai, protokół A2A pod AAIF, 18.08.2026, odczyt 15.10.2026: https://techstrong.ai/articles/google-moves-a2a-under-agentic-ai-foundation/
- Rejestr serwerów MCP, odczyt 15.10.2026: https://registry.modelcontextprotocol.io/