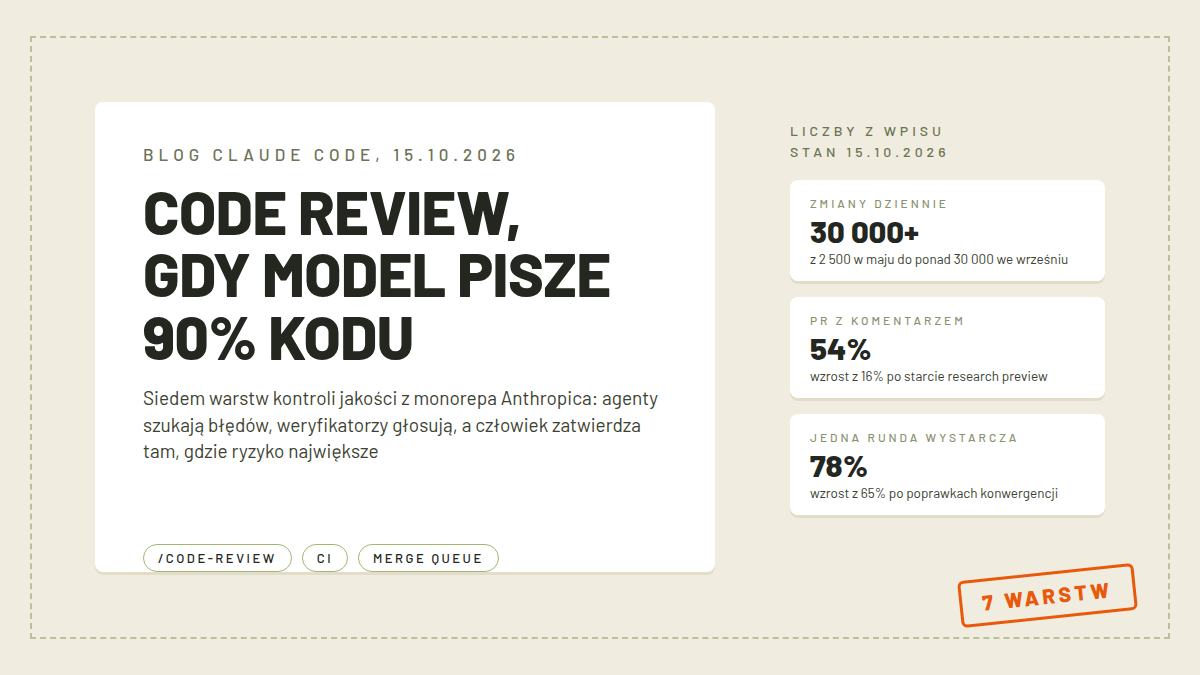
15 października na blogu claude.dev pojawił się wpis zespołu Claude Code o tym, jak ta drużyna robi code review u siebie. Autorzy, Addy Osmani, Morgan Westlee Lunt i Qing Wang, opisują proces, w którym model pisze około 90% kodu samego Claude Code, a ludzie przestali czytać każdą linię. Zamiast jednej bramy jest siedem warstw: od testów uruchamianych przed powstaniem pull requesta, przez równoległych agentów szukających błędów, po klasyfikator ryzyka, który decyduje, ile osób musi zatwierdzić zmianę.
Ten artykuł to rozbór pod kątem developera w Polsce: co da się wdrożyć jutro w małym zespole, najlepiej za darmo, a czego nie skopiuje się bez skali Anthropica. Jeśli dopiero zaczynasz z tym narzędziem, startem będzie nasz zbiorczy przewodnik po Claude. Uczciwe zastrzeżenie: żadnej z opisanych ścieżek nie testowałem na własnym repozytorium, wszystko poniżej pochodzi z wpisu zespołu, dokumentacji i dyskusji na Hacker News.
- Najważniejsze informacje
- Dlaczego w ogóle zmienili proces
- Siedem warstw od testów do rollbacka
- Jak to zrobić u siebie jutro
- Ile to kosztuje
- Po polsku: ani interfejs, ani dokumentacja
- Co o tym mówią poza Anthropicem
- FAQ
Najważniejsze informacje
| Element | Stan wg odczytów z 17.10.2026 |
|---|---|
| Udział modelu w kodzie | Claude pisze około 90% kodu Claude Code |
| Zmiany w monorepo | z około 2500 dziennie w maju do ponad 30 000 we wrześniu |
| Scalone pull requesty | od czerwca do września ponad podwojone, udział revertów spadł o ponad 40% |
| Review z komentarzami | 16% PR przed wdrożeniem, 54% po starcie research preview |
| Konwergencja review | przejście za jedną rundą z 65% do 78%, PR z 5+ rund z 8,9% do 1,5%, średnia 2,08 do 1,32 |
| /code-review lokalnie | każdy plan Claude Code, liczy się do limitów sesji |
| Code Review na GitHubie | plany Team i Enterprise, rozliczanie przez usage credits, bez ceny jednostkowej |
| Security review | GitHub Action na licencji MIT (6408 gwiazdek), wymaga klucza API |
Dlaczego w ogóle zmienili proces
Skala wymusiła ruch. W monorepo Anthropica liczba zmian lądujących dziennie przeszła z około 2500 w maju do ponad 30 000 we wrześniu. Między czerwcem a wrześniem liczba scalonych pull requestów do kodu Claude Code ponad się podwoiła, a udział tych wycofywanych spadł o ponad 40%. Ręczne review przy tym tempie byłoby fizycznie niewykonalne.
Sam udział modelu nie jest tu nowością, zespół powtarza liczbę 90% od dawna. Nowy jest opis kontroli jakości. Na pytanie z tytułu wpisu, czy ktokolwiek jeszcze czyta kod, odpowiedź brzmi: tak, ale wybiórczo i tam, gdzie ryzyko jest największe.
Siedem warstw od testów do rollbacka
Pierwsza warstwa dzieje się przed powstaniem pull requesta. Claude dostaje coś, co może uruchomić: testy, build albo zrzut ekranu do porównania z projektem, i ma pokazać wyjście zamiast deklarować, że skończył. Potem diff czyta subagent ze świeżym kontekstem, bez znajomości rozmowy, która doprowadziła do zmiany. Boris Cherny, twórca Claude Code, nazwał możliwość zweryfikowania własnej pracy przez model „probably the most important thing” i ocenił, że podnosi wynik „two to three times better”. Po polsku: to prawdopodobnie najważniejsza pojedyncza rzecz, jaką można zrobić.
Druga warstwa to zwykłe CI: lint, typy, testy na platformach, build. Czerwony status blokuje merge. Nic nowego, z tą różnicą, że typowy pull request przechodzi dziesiątki sprawdzeń, zanim zajrzy na niego człowiek.
Trzecia warstwa to review AI na każdym PR. Kilka agentów szuka błędów równolegle, osobna grupa weryfikatorów głosuje nad każdym znaleziskiem i tylko przetrwałe trafiają na linię kodu jako komentarz, z tagiem Important, Nit albo Pre-existing. Ostatni tag ma znaczenie kulturowe: błąd, którego nie wprowadził ten pull request, nie obciąża autora. Ta sama mechanika działa publicznie jako Code Review for Claude Code na planach Team i Enterprise, a lżejsza wersja to komenda /code-review w terminalu. Po starcie research preview udział wewnętrznych PR z merytorycznymi komentarzami review wzrósł z 16% do 54%.
Czwarta, security review, idzie osobnym przebiegiem i blokuje merge, dopóki znalezisko nie zostanie naprawione albo zamknięte z powodem. Piąta to zatwierdzanie ludzkie skalowane ryzykiem: klasyfikator czyta zmianę i przydziela tier Low bez człowieka (dokumentacja, teksty, zmiany za flagą), Medium z jedną osobą (zwykłe zmiany oraz wrażliwe miejsca jak cache, auto-updater czy system prompty) albo High z dwiema. Zatwierdzenie bota nigdy nie liczy się jako ludzkie. Szósta to merge queue, flagi i stopniowe wypuszczanie, najpierw pracownicy Anthropicu, potem kanały latest i stable. Siódma to szybkie wycofywanie: flagi gaszą funkcje bez deploya, działa cotygodniowa rotacja on-call i dashboardy revertów.
Najlepsza puenta wpisu pada z boku: zwolnienie tempa naprawdę obniża wskaźnik błędów, ale głównie dlatego, że robi się mniej wszystkiego. Zespół woli szybciej zauważać i naprawiać.
Jak to zrobić u siebie jutro
Z całego opisu część przenosisz do swojego repozytorium od razu, część wymaga skali, której nie masz i nie potrzebujesz.
- Otwórz Claude Code w katalogu projektu i wpisz
/code-review. Komenda działa na każdym planie i sprawdza zmiany twojej gałęzi pod kątem błędów poprawności. Działa też alias/review, a flaga--fixkaże Claude od razu nanosić poprawki,--commentwiesza wyniki jako komentarze na pull requeście. Możesz celować precyzyjnie:/code-review main...moja-galazalbo/code-review 1234dla numeru PR. - Skorzystaj z tego, że review biegnie jako osobny subagent we własnym oknie kontekstu. Dokumentacja opisuje to wprost: wyniki wracają do rozmowy po zakończeniu, twój kontekst nie zapycha się difem. To ta sama idea świeżego subagenta z zespołu Anthropica, tylko w wersji jednorazowej.
- Do repozytorium dodaj darmową akcję security review. W
.github/workflows/security.ymlwystarczy wyzwalacz na pull_request, krokuses: anthropics/claude-code-security-review@mainoraz sekretCLAUDE_API_KEY. Repo ma licencję MIT i ponad 6400 gwiazdek. Dwie uwagi z README: akcja wymaga płatnego klucza API, więc każde uruchomienie kosztuje tokeny, i nie jest utwardzona na prompt injection, autorzy zalecają wymóg zatwierdzania workflow od obcych współtwórców. - Dorzuć plik REVIEW.md z opisem, co w tym repo znaczy błąd. Dokumentacja Code Review czyta go z gałęzi bazowej, nigdy ze zmian samego PR. Wpis Anthropica radzi, żeby był krótki: jak wygląda porażka, limit nitpicków, ścieżki do pomijania i żądanie dowodu w postaci pliku i linii.
- Ustaw własne limity konwergencji, zanim agent i reviewer zapętlą się na całą noc. Jeden z ich pull requestów przeszedł kiedyś ponad pięćdziesiąt rund review i poprawek, zanim autor to przerwał. Kap na trzy rundy, ponowne review tylko diffa i flagowanie całej klasy błędu zamiast jednej linii to decyzje konfiguracyjne, nie produktowe.
Czego nie skopiujesz: klasyfikator ryzyka przydzielający poziomy zatwierdzeń, merge queue i eval budowany z incydentów. Wszystkie trzy żyją z wolumenu, którego mały zespół nie wygeneruje. Zamiast klasyfikatora wystarczy CODEOWNERS i ochrona gałęzi, żeby auth, billing, CI i installery zawsze wymagały człowieka, dokładnie jak radzi wpis. Bezpieczeństwo AI-generowanego kodu rozpisaliśmy szerzej w osobnym tekście o bezpieczeństwie vibe codingu, a jeśli rozważasz inne narzędzia tego typu, mamy też porównanie OpenCode z Claude Code i przegląd samego Claude Code oraz hub vibe coding.
Ile to kosztuje
Lokalna komenda /code-review wlicza się w limity twojego planu tak samo jak reszta sesji, więc na Pro po prostu zużywa pulę. Zarządzany Code Review na pull requestach wymaga planu Team albo Enterprise i repozytoriów na GitHubie. Team to 20 USD za standardowe miejsce przy rozliczeniu rocznym albo 25 USD w cyklu miesięcznym, miejsce Premium z pięciokrotnie większym użyciem to 100 USD rocznie lub 125 USD miesięcznie. Enterprise zaczyna od 20 USD za miejsce rozliczane rocznie przy minimum 20 miejsc.
Sam review nie ma ceny jednostkowej: rozlicza się go za zużycie tokenów przez usage credits, niezależnie od tego, kto otworzył PR, z osobnym miesięcznym limitem wydatków dla tej usługi. Po wyczerpaniu limitu review się wstrzymuje, a autorzy widzą na PR komentarz z przyczyną. Przy GitLabie zostaje lokalna komenda z --comment albo review we własnym CI z kluczem API.
Po polsku: ani interfejs, ani dokumentacja
Dokumentacja Claude Code i interfejs narzędzia są po angielsku, polskiego w ustawieniach ani w spisie dokumentacji nie znalazłem. Model odpowiada po polsku, gdy piszesz po polsku, a opis z dokumentacji da się czytać z pomocą tłumaczenia. Podpowiedzi Google po polsku pokazują popyt: przy frazie „claude code po polsku” wyskakują „czy claude code jest po polsku” i „czy claude code rozumie po polsku”. Cennik podaję w USD, bo tak serwuje go strona Anthropica.
Co o tym mówią poza Anthropicem
Wątek na Hacker News (325 punktów w chwili odczytu) jest mniej entuzjastyczny niż wpis. Użytkownik crooked-v pisze, że wyjaśnia to repozytorium GitHub z 5000 issue, z których, jego zdaniem, około jedna trzecia to przypadkowe regresje wcześniejszych zachowań. jonahx idzie głębiej i wskazuje na zmianę modelu zaufania: skoro nikt nie trzyma w głowie całości systemu, a wiedza powstaje na żądanie z podsumowań generowanych przez Claude, to przy krytycznym błędzie, którego model nie znajdzie, nie ma już nikogo, do kogo można się zwrócić.
Sama ekipa przyznaje zresztą we wpisie, że reviewer bywał źródłem szumu. Git blame na uporczywie flagowanych miejscach pokazał, że około 59% to kod obecny od pierwszego przebiegu, czyli reviewer znajdował stare błędy, nie nowe. Stąd noczne review istniejącego kodu, zbiór eval z incydentów i twardy wskaźnik kontrolny: jeśli revert rate albo liczba incydentów rośnie, automatyzacja tylko przesunęła czas ludzi, a nie zaoszczędziła go. Te liczby to deklaracje Anthropica o własnym monorepo, niezależnego audytu nie ma.
FAQ
Czy /code-review działa na planie Pro?
Tak. Komenda biegnie w twojej sesji i zużywa jej limity, więc działa na każdym planie. Zarządzany Code Review na pull requestach to osobna usługa i wymaga planu Team albo Enterprise.
Czy Code Review może zablokować merge?
Nie. Review nigdy nie zatwierdza ani nie blokuje pull requesta, wrzuca komentarze i check run, a decyzja o scaleniu zostaje zespołowi. Blokować może osobny przebieg security review albo czerwone CI.
Ile kosztuje security review od Anthropicu?
Komenda /security-review i akcja GitHub nie kosztują same w sobie, akcja ma licencję MIT. Koszt siedzi w zużyciu: akcja wymaga klucza API Anthropic i płaci się za tokeny, a komenda na płatnych planach indywidualnych wlicza się w limity sesji.
Czy Claude Code jest po polsku?
Nie, interfejs i dokumentacja są wyłącznie po angielsku. Model odpowiada po polsku na polskie prompty, ale ustawienia języka interfejsu w dokumentacji nie ma.
Czy liczby typu 90% kodu albo 30 000 zmian da się zweryfikować?
Nie wiadomo, w jakiej mierze. To wewnętrzne metryki jednej firmy o własnym repozytorium, publikowane spójnie, ale bez niezależnego pomiaru i audytu.
Źródła
- Wpis zespołu Claude Code „How the Claude Code team does code review” (Addy Osmani, Morgan Westlee Lunt, Qing Wang, 15.10.2026), odczyt: https://claude.dev/blog/solving-code-review-at-anthropic/
- Dokumentacja Code Review (dostępność, poziomy, przebieg review), odczyt: https://code.claude.com/docs/en/code-review/
- Dokumentacja komendy /code-review lokalnie (plany, flagi, cele), odczyt: https://code.claude.com/docs/en/code-review-local/
- Dokumentacja kosztów Code Review (usage credits, limit wydatków), odczyt: https://code.claude.com/docs/en/code-review-costs/
- Repozytorium GitHub anthropics/claude-code-security-review (licencja MIT, gwiazdki, README, ostrzeżenie o prompt injection), odczyt: https://github.com/anthropics/claude-code-security-review
- Centrum pomocy Anthropic o automatycznych security review (dostępność komendy i akcji), odczyt: https://support.claude.com/en/articles/11932705-automated-security-reviews-in-claude-code
- Cennik Claude (Team 20/25 USD i 100/125 USD, Enterprise 20 USD od 20 miejsc), odczyt: https://claude.com/pricing
- Wątek Hacker News (325 punktów, komentarze crooked-v i jonahx), odczyt: https://news.ycombinator.com/item?id=50122951