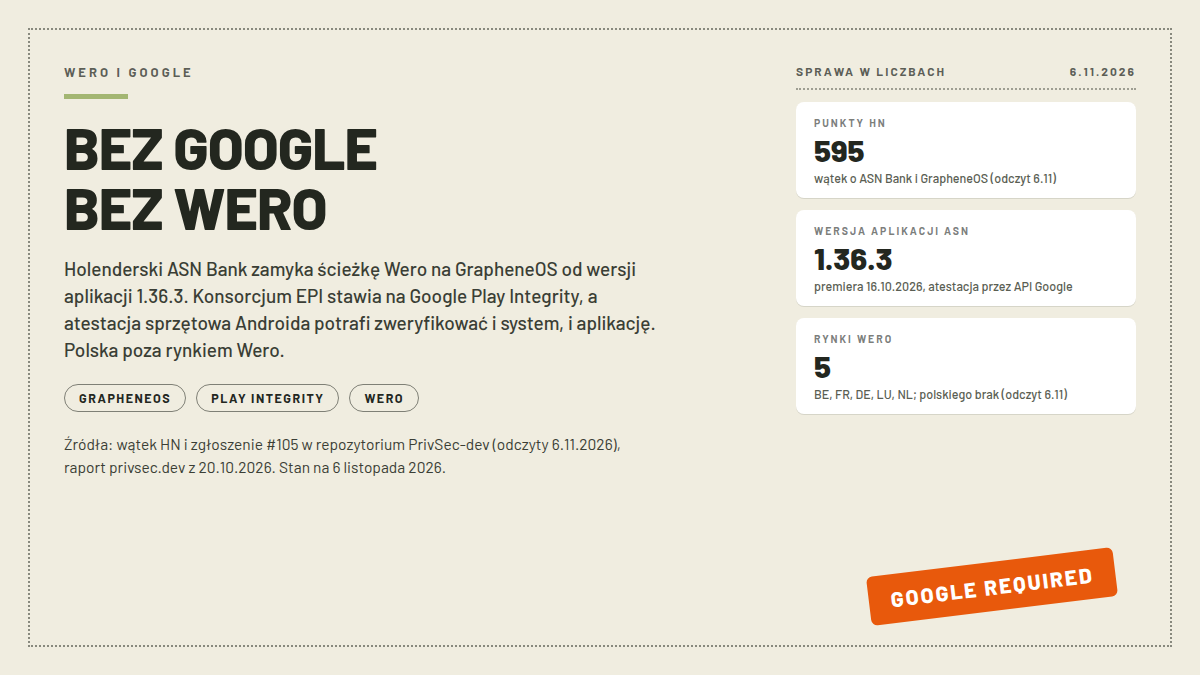
Holenderski ASN Bank z grupy de Volksbank od 16 października 2026 odcina telefony bez usług Google od płatności Wero. Wersja 1.36.3 aplikacji bankowej wprowadziła weryfikację urządzenia przez API Google i na GrapheneOS ta weryfikacja nie przechodzi. Wątek na Hacker News z 6 listopada zebrał do wieczora 595 punktów (odczyt 6.11), a zgłoszenie w repozytorium społeczności PrivSec.dev, prowadzone od lipca 2022, ponownie otwarto 6 listopada o 19:18 UTC. Sprawa wykracza poza jeden bank: Wero, europejski system płatności budowany jako suwerenna alternatywa dla amerykańskich kart (tak go klasyfikuje Wikipedia w odczycie z 6 listopada), w tej ścieżce uzależnia płatność od usługi Google. Ten tekst rozdziela, co dokładnie przestało działać, co na to bank i konsorcjum EPI, gdzie blokady nie ma i co z tego wynika dla Polski.
- Najważniejsze informacje
- Co dokładnie przestało działać w aplikacji ASN Bank
- Co odpowiada bank, a co konsorcjum EPI
- Atestacja sprzętowa kontra Play Integrity: spór o jedno zdanie
- Banki, gdzie Wero na GrapheneOS działa
- Co z tego wynika dla Polski
- Najczęstsze pytania
Najważniejsze informacje
| Co | Szczegóły |
|---|---|
| Co się zmieniło | aplikacja ASN Bank 1.36.3 (premiera 16.10.2026) wprowadziła atestację urządzenia przez API Google; zgłoszenie readefriesa w issue #105 z 23.10.2026 |
| Co nie działa | ścieżka płatności Wero na GrapheneOS; logowanie i zwykła bankowość działają u części użytkowników (zgłoszenia z 23.10-6.11.2026) |
| Odpowiedź banku | GrapheneOS „not supported for Wero” z powodu „certain security requirements” (odpowiedź na skargę cytowana 4.11.2026, issue #1137) |
| Odpowiedź EPI | fokus na „most widely used mobile banking platforms” (5.11); teza techniczna: tylko Play Integrity weryfikuje aplikację i system (6.11) |
| Kontra | poradnik GrapheneOS z odczytu 6.11.2026: atestacja sprzętowa weryfikuje hardware, firmware, system i aplikację; deweloperzy w wątku prostują EPI zdanie po zdaniu |
| Gdzie działa | bunq, Triodos, Fortuneo, N26 (istniejące konta); Triodos dodał klucze podpisów GrapheneOS rok wcześniej |
| Polska | Wero nie ma w Polsce; banki z Polski wycofały się z EPI w 2022; 13 polskich aplikacji na liście privsec bez adnotacji o blokadach (odczyt 6.11.2026) |
Co dokładnie przestało działać w aplikacji ASN Bank
Tytuł wątku Hacker News brzmi głośniej niż udokumentowany fakt. Telefon nie zostaje zablokowany jako całość: logowanie, przelewy i codzienna bankowość działają u części użytkowników, o czym świadczy wpis GMZ1711 z 6 listopada, że jego aplikacja zainstalowana przez Aurora Store nadal działa bez zarzutu. Blokada dotyka jednej ścieżki: płatności Wero, czyli nowego mechanizmu, który od stycznia 2026 zastępuje w Holandii iDEAL pod wspólną marką „iDEAL | Wero”, a od 26 października 2026 obsługuje już płatności online u holenderskich sprzedawców (Wikipedia, odczyt 6.11).
Kolej zdarzeń zrekonstruowałem ze zgłoszenia #105 w repozytorium PrivSec-dev/banking-apps-compat-report (odczyt 6.11). Użytkownik readefries napisał 23 października, że wersja 1.36.3 wprowadziła „Device Attestation using the Google API instead of the graphene compatible Android API”, czyli atestację urządzenia realizowaną przez usługi Google zamiast przez API Androida, z którego korzysta GrapheneOS. Inny użytkownik, wouterdedroog, doprecyzował 30 października rozróżnienie, które tłumaczy początkowe rozbieżności w wątku: płatności oznaczone „iDEAL | Wero” przechodziły, nowa ścieżka Wero kończyła się błędem Play Integrity. Jeszcze wcześniej, 21 października, lucasvbeek zgłosił, że weryfikacja tożsamości twarzą (usługa iProov) przy aktywacji aplikacji najwyraźniej też nie działa na GrapheneOS.
Autor wątku HN, microtonal, dorzucił 6 listopada szczegół techniczny, który może zadecydować o tym sporze: sprawdzenie wykonywane jest w kodzie samego banku, w metodzie o nazwie IntegrityRepository#requestIntegrityToken, a wynikowy token trafia na serwery de Volksbank. Jeśli ten fragment napisał bank, argument „taki wymóg ma Wero” dostaje etykietę decyzji banku, nie wymogu zewnętrznego. Sprawa wymaga potwierdzenia przez bank albo EPI i na ten moment jest to rekonstrukcja komentującego, nie oficjalna dokumentacja.
Co odpowiada bank, a co konsorcjum EPI
Skargi formalne zaczęły wracać z odpowiedziami 4 listopada. Użytkownik borv3 przytoczył w issue #1137 odpowiedź ASN Bank, że GrapheneOS nie jest wspierany dla Wero z powodu „certain security requirements”, czyli „określonych wymogów bezpieczeństwa”. W kolejnych dniach Tasqa i ranjowd opublikowali w wątku niemal identyczne odpowiedzi na swoje skargi, więc bank używa szablonu. W treści tego szablonu ASN tłumaczy, że iDEAL | Wero podlega „surowym europejskim przepisom” o prywatności i zapobieganiu oszustwom, a alternatywne systemy „pomijają lub zastępują” wbudowane zabezpieczenia; prośbę o zadowolenie się słabszym poziomem sprawdzenia (basicIntegrity zamiast ctsProfile) bank odrzucił.
Kanał do konsorcjum otworzył lucasvbeek, który 4 listopada napisał do EPI i jeszcze tego samego dnia dostał osobistą odpowiedź CEO, że sprawa jest rozpatrywana („looking into it”). Pełna odpowiedź EPI/Wero z 5 listopada brzmi dyplomatycznie: konsorcjum „skupia się na obsłudze najczęściej używanych platform bankowości mobilnej i urządzeń”, przyznaje, że to podejście „może wykluczać użytkowników preferujących systemy spoza ekosystemów Apple i Android”, i deklaruje brak zasobów na rozwiązywanie problemów „nieobsługiwanych konfiguracji”. W drugiej odpowiedzi, z 6 listopada, EPI doszła do argumentu technicznego: atestacja kluczy potwierdza tylko, że klucz kryptograficzny powstał w wyizolowanym środowisku sprzętowym (TEE albo StrongBox), a „What it does not verify is the integrity of the calling application and the runtime operating system”, czyli nie weryfikuje aplikacji ani działającego systemu. Play Integrity ma dawać te sygnały razem, w podpisanym tokenie sprawdzanym serwer-serwer.
Na marginesie tej korespondencji wypadła rzecz niebezpieczna dla tezy konsorcjum: lucasvbeek zauważył w sidenote, że Wero ma podobno osobny przepływ płatności przez przeglądarkę (web-to-web, bez aplikacji mobilnej) i że ASN go po prostu nie wdrożyła. Komentujący danieldk dodał 6 listopada swoją interpretację prawną: gdy bank nie zostawia klientowi żadnego alternatywnego autentykatora, narusza to projektowane przepisy PSD3. To rozumienie regulacji komentującego, nie opinia prawna, ale sugeruje kierunek skargi do holenderskiego regulatora.
Atestacja sprzętowa kontra Play Integrity: spór o jedno zdanie
Cały konflikt techniczny siedzi w jednym zdaniu EPI: że atestacja sprzętowa nie weryfikuje systemu ani aplikacji. Poradnik „Attestation Compatibility Guide” na grapheneos.org (odczyt 6.11.2026) twierdzi dokładnie odwrotnie: standardowe API atestacji sprzętowej Androida pozwala zweryfikować „authenticity/integrity of the hardware, firmware, OS and the app running on it”, bo certyfikat niesie odcisk klucza verified boot oraz identyfikator i odcisk podpisu aplikacji, które tego klucza użyły. Komentujący danieldk przywołował ten fragment 6 listopada w wątku z jednoznaczną oceną: „this is wrong”.
Deweloper Androida cristobalbaixas, który na co dzień używa obu mechanizmów w swojej aplikacji, rozłożył to na części 6 listopada wieczorem. Certyfikat atestacji zawiera rozszerzenie RootOfTrust (stan verified boot, odcisk klucza, informację o zablokowanym bootloaderze) i identyfikację aplikacji; całość podpisuje układ, a łańcuch certyfikatów prowadzi do opublikowanych korzeni zaufania. Play Integrity z kolei, jak pisze, to „one SDK call plus one server call to Google”, a wynikiem jest tablica etykiet w rodzaju MEETS_DEVICE_INTEGRITY; czy GrapheneOS dostaje taką etykietę, decyduje Google po swojej stronie i token nie wyjaśnia dlaczego. Atestacja jest więc droższa w implementacji (własny parser certyfikatów i własna lista zaufanych kluczy), ale nie jest hipotetyczna: GrapheneOS publikuje odciski swoich kluczy verified boot jako podpisany plik JSON, gotowy do wpięcia. O tym, jak atestacja może służyć jako zamek zamiast narzędzia bezpieczeństwa, pisaliśmy osobno przy passkeys (pułapka passkeys).
Swoje dopisał orazioedoardo 6 listopada: „it’s atrocious that a EUROPEAN payment system depends on an AMERICAN service that the US could shut down in minutes”, czyli że europejski system płatności zależy od amerykańskiej usługi, którą USA mogą zamknąć w kilka minut. Uczciwie trzeba dopisać moją granicę: nie mam konta w ASN Bank i nie przeprowadziłem żadnej płatności Wero, cały wywód opieram na cytowanych zgłoszeniach, odpowiedziach instytucji i dokumentacji z datami odczytów. Sam spór jednak przerasta jedną aplikację. Pytanie brzmi, czy europejska infrastruktura płatnicza może mieć warunek wstępny, który kontroluje jedna firma z Mountain View.
Banki, gdzie Wero na GrapheneOS działa
Blokada ASN okazuje się decyzją konkretnego banku, a nie powszechnym wymogiem systemu. Tasqa skonfigurował 5 listopada Wero w bunq „bez żadnych dodatkowych sprawdzeń”. W Triodos płatności Wero działają, potwierdzili 5 listopada readefries i wouterdedroog, a wyjaśnienie jest konkretne: Triodos dodał klucze podpisów GrapheneOS po zgłoszeniu sprzed roku, jako jeden z pierwszych banków, które oficjalnie wpuściły ten system przez atestację (opisywaliśmy tę falę w tekście o GrapheneOS i aplikacjach bankowych). Użytkownik 3ng7n33r raportował 6 listopada działające Wero we francuskim Fortuneo.
Z N26 bywa mylące, bo wątek HN zawiera obie opinie. Użytkownik nikolay pisał, że N26 „also rejects GrapheneOS”, ale dns_snek i teekert odpowiadali, że u nich działa; rozbieżność domyka adnotacja w raporcie privsec.dev (odczyt 6.11): N26 zaczął używać Play Integrity do blokowania nowych rejestracji, istniejące konta działają dalej. Kolejny holenderski przykład, Rabobank, blokuje GrapheneOS w prostej linii, ale teekert raportuje, że po instalacji z Aurora Store wszystko działa, łącznie z Wero. Lista banków bez blokady jest więc najlepszym argumentem przeciwko tezie, że Wero musi przechodzić przez Google; ktoś, kto chce, znajdzie drogę.
Co z tego wynika dla Polski
Po pierwsze: Wero w Polsce nie działa. Ticker na wero-wallet.eu (odczyt 6.11.2026) wymienia Belgię, Francję, Luksemburg i Niemcy, a Wikipedia dokłada Holandię, gdzie system obsługuje płatności online od 26 października 2026. Polskiego startu nie ma w żadnym z tych źródeł, a z inicjatywy EPI banki z Polski wycofały się w 2022, według opisu historii na Wikipedii (odczyt 6.11); inicjatywę założyło 16 udziałowców z Belgii, Francji, Niemiec i Holandii. Autocomplete Google PL z 6 listopada pokazuje, że temat żyje: podpowiada „wero polska”, „wero w polsce”, „wero kiedy w polsce” i „czy wero dziala w polsce”. Odpowiedź na wszystkie te frazy brzmi dziś: nie i żadnej polskiej daty nikt nie ogłosił.
Ciekawsza jest podpowiedź „wero ing polska”, która wskazuje, że ludzie pytają o konkretny bank. ING Group rzeczywiście jest jednym z udziałowców założycieli EPI (Wikipedia, odczyt 6.11), ale ING Bank Śląski nie ogłosił Wero w Polsce w moich odczytach i zapisuję to wprost jako brak danych, nie jako prognozę.
Po drugie: polskie aplikacje bankowe na GrapheneOS wyglądają na zdrowe. Raport privsec.dev (ostatnia aktualizacja 20.10.2026, odczyt 6.11) listuje 13 polskich pozycji: IKO, PeoPay, mBank PL, Moje ING mobile, Alior Mobile, Bank Millennium, Nest Bank, VeloBank, bossaMobile, Santander Consumer Bank, Kantor Walutowy Alior Banku, Erste i XTB Online Investing; żadna nie ma adnotacji o blokadzie Play Integrity. To spis prowadzony przez społeczność, nie stanowisko banków, więc traktuj go jako sygnał, nie gwarancję. Po polskim rynku nie ma też oficjalnych komunikatów o wymaganiu Play Integrity: frazy „blik play integrity” i „bank bez google play” są w autocomplete z 6 listopada puste, a żadna polska instytucja nie opublikowała stanowiska w moich odczytach. Gdyby Wero jednak trafiło kiedyś do Polski (do EPI wstąpił w czerwcu 2025 Revolut, obecny także u nas), ten spór wróci w realnej wersji.
Najczęstsze pytania
Czy Wero działa w Polsce?
Nie. Wero-wallet.eu (odczyt 6 listopada 2026) wymienia Belgię, Francję, Luksemburg i Niemcy, a Wikipedia dokłada Holandię z płatnościami online od 26 października 2026. Polski nie ma na liście, a w 2022 banki z Polski wycofały się z inicjatywy EPI.
Kiedy Wero w Polsce?
Nie wiadomo. Żadna z odczytanych 6 listopada 2026 stron (wero-wallet.eu, Wikipedia) nie podaje polskiej daty, a EPI nie ogłaszała polskiego rynku w komunikatach dostępnych w tych odczytach. Warto obserwować Revolut, który od czerwca 2025 jest udziałowcem EPI, ale bez daty to tylko kierunek obserwacji.
Co to jest Wero?
To europejski portfel płatności konsorcjum EPI Company, uruchomiony w Niemczech 2 lipca 2024, potem we Francji i Belgii; od końca 2025 działa też w płatnościach e-commerce. Wysyła pieniądze po numerze telefonu zamiast numeru konta i ma zastąpić narodowe systemy: iDEAL w Holandii, Giropay w Niemczech, Payconiq w Belgii i Luksemburgu. Płatności w sklepach zbliżaniówką planowane są od 2027.
Co to jest GrapheneOS?
System telefonowy oparty na Androidzie bez usług Google, skierowany na prywatność i bezpieczeństwo, przeznaczony dla Pixeli; Motorola Signature 27, ogłoszona 5 listopada 2026, będzie pierwszym telefonem spoza rodziny Pixel z oficjalnym wsparciem, po premierze urządzenia (pisaliśmy o tym w tekście o GrapheneOS). Aplikacje Google można na nim uruchamiać w piaskownicy, ale Play Integrity sprawdza system po stronie Google i nie przechodzi, co właśnie ujawniła sprawa ASN Bank.
Źródła
- Wątek Hacker News: Dutch 'idealist’ bank ASN blocks non-Google Android, including GrapheneOS (595 punktów, odczyt 6.11.2026)
- Zgłoszenie ASN Bank, issue #105 w repozytorium PrivSec-dev/banking-apps-compat-report (89 komentarzy, ponownie otwarte 6.11.2026, odczyt 6.11.2026)
- Zgłoszenie SNS Bank (De Volksbank) / ASN / Wero, issue #1137 (odczyt 6.11.2026)
- Banking Applications Compatibility with GrapheneOS, privsec.dev (Last updated 20.10.2026, odczyt 6.11.2026)
- Attestation Compatibility Guide, grapheneos.org (odczyt 6.11.2026)
- Wero, Wikipedia (odczyt 6.11.2026)
- European Payments Initiative, Wikipedia (odczyt 6.11.2026)
- Wero-wallet.eu, oficjalna strona systemu (odczyt 6.11.2026)